

Luan Loureiro Redação
Atualizado em 23/10 às 10h
VLAN para Concurso: para que Serve essa Rede Virtual?
Dois computadores podem estar ligados ao mesmo switch físico e, ainda assim, nunca conseguirem se comunicar diretamente. A VLAN é o motivo.
VLAN, sigla de Virtual Local Area Network, é uma divisão lógica criada dentro de um switch ou de um conjunto de switches para separar dispositivos em grupos de comunicação independentes, mesmo que todos estejam conectados ao mesmo cabeamento físico. A banca cobra, principalmente, a diferença entre porta de acesso e porta trunk, o papel do padrão 802.1Q e os benefícios reais da segmentação lógica.
Sumário:
- O que é VLAN?
- Como a VLAN marca os quadros de rede?
- Quais são os tipos de porta e de VLAN?
- Para que serve a VLAN na prática?
- Como as bancas cobram VLAN?
- Exercício resolvido:
- Quais são os erros mais comuns sobre VLAN?
- Resumo rápido sobre VLAN.
- Perguntas frequentes:
O que é VLAN?
Segundo a documentação oficial da Cisco sobre VLANs, uma LAN virtual é um "grupo de dispositivos em uma ou mais LANs configuradas, usando o software de gerenciamento, para que eles possam se comunicar como se estivessem conectados ao mesmo fio, quando na verdade estão localizados em vários segmentos diferentes de LAN". Em outras palavras, a VLAN é lógica, não física: ela existe na configuração do switch, não em um cabo separado.
Essa separação lógica é uma camada adicional sobre a estrutura física de topologia de rede já existente. O mesmo switch físico pode hospedar dez VLANs diferentes, cada uma funcionando como se fosse uma rede local isolada das demais, sem que o administrador precise instalar um switch novo para cada setor.
Como a VLAN Marca os Quadros de Rede?
Para que um switch saiba a qual VLAN cada quadro Ethernet pertence quando ele passa por um link compartilhado entre switches, a rede usa marcação, também chamada de tagging.
Padrão 802.1Q.
É o padrão do IEEE que define como inserir uma marca, ou tag, de 4 bytes dentro do quadro Ethernet, contendo o número da VLAN, chamado de VLAN ID. Exemplo: um quadro marcado com VLAN ID 10 pertence exclusivamente à VLAN 10, mesmo trafegando pelo mesmo cabo de outras VLANs.
VLAN ID.
É o número que identifica cada VLAN, armazenado em um campo de 12 bits dentro da tag 802.1Q. Isso permite, em teoria, até 4.096 VLANs, mas a VLAN 0 e a VLAN 4095 são reservadas, o que deixa 4.094 VLANs disponíveis para uso.
VLAN Nativa.
É a VLAN que trafega sem marcação (sem tag) em um link trunk, por convenção geralmente a VLAN 1. Um erro de configuração na VLAN nativa entre dois switches é uma falha de segurança conhecida, porque pode permitir que o tráfego de uma VLAN escape para outra sem passar pela marcação correta.
Protocolo VTP.
O VLAN Trunking Protocol é um protocolo proprietário da Cisco que propaga a configuração de VLANs entre todos os switches de um mesmo domínio administrativo, evitando que o administrador precise cadastrar cada VLAN manualmente em cada equipamento.
Quais são os Tipos de Porta e de VLAN?
Uma porta de switch pode funcionar de duas formas diferentes, e essa diferença é a que a banca mais explora em questão de redes de computadores.
| Tipo de porta. | Função. | Quantidade de VLANs. |
|---|---|---|
| Porta de acesso (access). | Conecta um dispositivo final, como um computador ou uma impressora. | Pertence a uma única VLAN. |
| Porta trunk. | Conecta switches entre si, carregando o tráfego de várias VLANs. | Carrega múltiplas VLANs marcadas por 802.1Q. |
As VLANs também se dividem pela forma como a associação à porta acontece. Na VLAN estática, o administrador define manualmente a qual VLAN cada porta do switch pertence, modelo mais simples e mais usado em concurso. Na VLAN dinâmica, a associação acontece automaticamente, com base no endereço MAC do dispositivo conectado, consultado em um servidor de políticas de associação.
| Conceito. | Descrição. |
|---|---|
| VLAN estática. | Porta associada manualmente a uma VLAN pelo administrador. |
| VLAN dinâmica. | Porta associada automaticamente, geralmente pelo endereço MAC do dispositivo. |
| Domínio de broadcast. | Conjunto de dispositivos que recebem o mesmo tráfego de broadcast, limitado pela VLAN. |
Para que Serve a VLAN na Prática?
O primeiro benefício é a segmentação do domínio de broadcast: sem VLAN, uma mensagem de broadcast enviada por qualquer dispositivo chegaria a todos os outros ligados ao mesmo switch, consumindo banda e processamento de máquinas que não precisam daquela informação. Com a rede dividida em VLANs, o broadcast fica restrito aos dispositivos da mesma VLAN.
O segundo benefício é a segurança: departamentos diferentes de um mesmo órgão, como financeiro e atendimento ao público, podem compartilhar o mesmo switch físico sem que o tráfego de um setor seja visível para o outro, reforçando a lógica de segurança da informação aplicada à rede interna. O terceiro benefício é a flexibilidade: um computador pode mudar de sala sem precisar de um novo cabeamento, bastando reconfigurar a porta de VLAN no switch, o que facilita tarefas de organização e gerenciamento de toda a infraestrutura.
Em um datacenter típico, o servidor que hospeda o banco de dados de um sistema crítico costuma ficar em uma VLAN própria, isolada das estações de trabalho comuns, exatamente para reduzir a superfície de ataque caso uma máquina de usuário final seja comprometida. A boa prática de segmentar servidores sensíveis em VLAN dedicada aparece, inclusive, entre os controles de segurança física e lógica listados na ISO 27001, norma que a banca gosta de ligar a esse tipo de boa prática de rede.
Vale um alerta importante: a marcação por VLAN organiza o tráfego, mas não criptografa nada. Quem precisa proteger dados sensíveis dentro da própria rede interna continua dependendo de criptografia aplicada na origem ou no transporte, já que um invasor que conseguir entrar na mesma VLAN ainda veria o tráfego em texto claro, caso ele não esteja cifrado.
Como as Bancas Cobram VLAN?
- Trocar a função da porta de acesso pela função da porta trunk no enunciado, exatamente ao contrário do que cada uma faz.
- Afirmar que a VLAN elimina o domínio de colisão, quando na verdade a comutação do próprio switch já resolve a colisão: o que a VLAN reduz é o domínio de broadcast.
- Descrever a VLAN como uma solução física, exigindo cabo ou switch separado, quando na verdade ela é inteiramente lógica, definida por configuração.
- Achar que comunicação entre VLANs diferentes acontece normalmente em um switch de camada 2: é preciso um roteador ou um switch de camada 3 para rotear o tráfego entre VLANs distintas.
- Confundir VLAN com DNS ou com qualquer protocolo de resolução de nomes: a VLAN atua na camada de enlace, segmentando tráfego, não traduzindo nomes de domínio.
- Achar que apenas datacenters tradicionais usam VLAN: ambientes de computação em nuvem também usam o mesmo princípio de segmentação lógica, por meio de redes virtuais que seguem a mesma ideia de isolar tráfego dentro de uma infraestrutura compartilhada.
Exercício Resolvido:
Questão adaptada, no estilo Cebraspe: "Julgue o item a seguir. Uma porta de switch configurada como trunk permite o tráfego de uma única VLAN, enquanto uma porta configurada como acesso permite o tráfego simultâneo de múltiplas VLANs marcadas pelo padrão 802.1Q".
Gabarito: item errado. O enunciado inverteu as duas funções. A porta de acesso é a que fica limitada a uma única VLAN, usada para conectar o dispositivo final do usuário, enquanto a porta trunk é a que carrega o tráfego de várias VLANs ao mesmo tempo, identificadas pela tag do 802.1Q, normalmente usada para interligar switches entre si. Essa inversão de papéis é o modelo de pegadinha mais comum sobre o assunto, e decorar qual porta serve para qual função evita o erro na prova.
Quais são os Erros mais Comuns sobre VLAN?
- Achar que cada VLAN precisa, obrigatoriamente, de um switch físico próprio: o mesmo equipamento pode hospedar dezenas de VLANs ao mesmo tempo.
- Confundir VLAN com sub-rede IP: na prática a maioria dos projetos de rede associa uma sub-rede a cada VLAN, mas tecnicamente são conceitos de camadas diferentes, a VLAN na camada de enlace e a sub-rede na camada de rede.
- Achar que a VLAN, por si só, substitui um firewall: a VLAN segmenta o tráfego, mas não aplica regras de permissão e bloqueio como um firewall faz.
- Esquecer que a autenticação de quem acessa a rede, incluindo mecanismos como a autenticação de dois fatores, é independente da segmentação por VLAN: uma reforça identidade, a outra organiza tráfego.
- Achar que apenas redes com fio usam VLAN: redes de computadores com Windows ou Linux conectados por Wi-Fi também podem ser segmentadas em VLANs, desde que o ponto de acesso suporte o padrão 802.1Q.
- Achar que trocar a senha de administração do switch sem cuidado é um risco menor: um ataque de engenharia social que obtenha essa senha pode reconfigurar VLANs inteiras e expor tráfego que deveria estar isolado.
Resumo Rápido sobre VLAN.
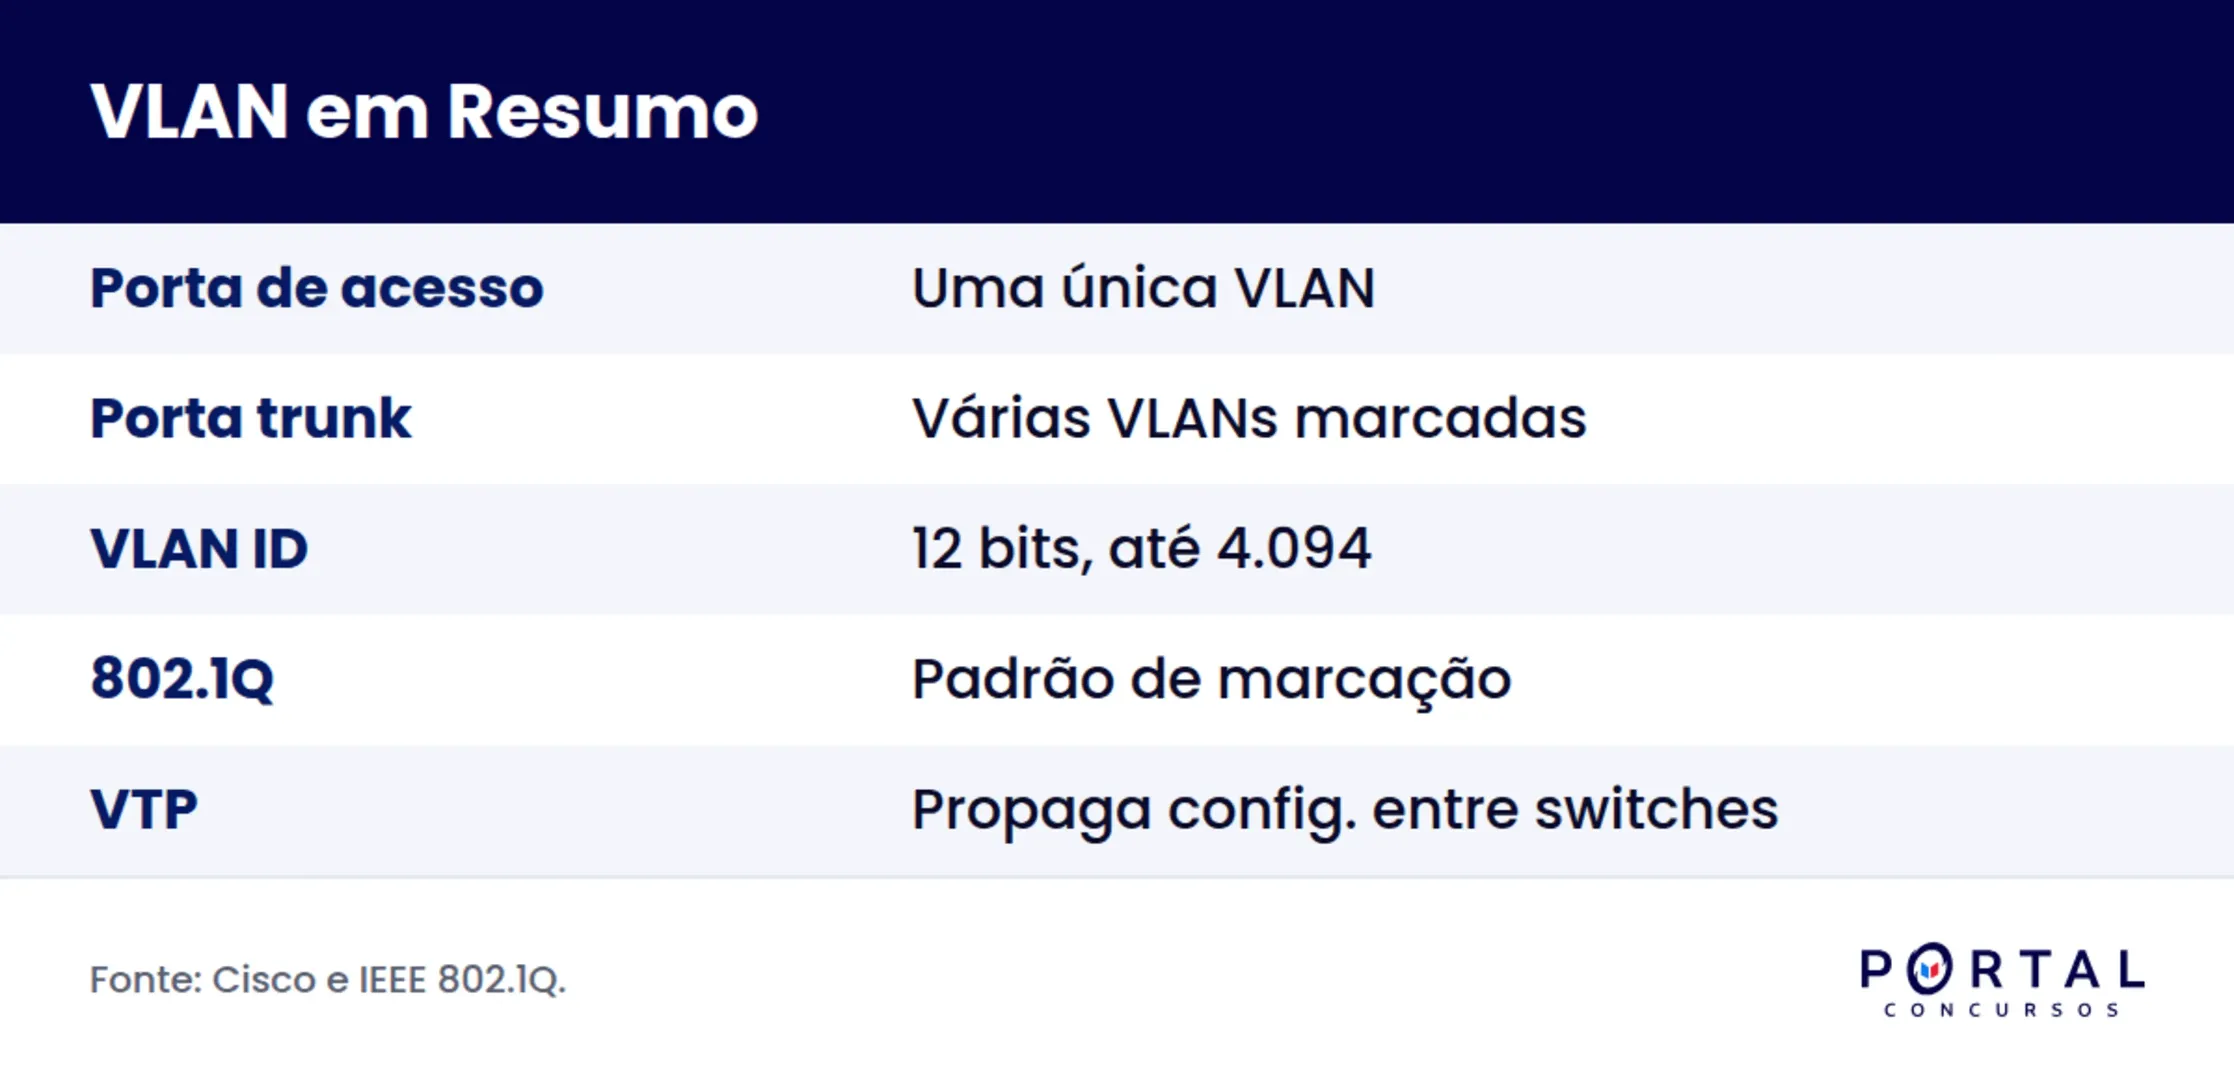
- VLAN: segmentação lógica de rede, dentro de um ou mais switches.
- 802.1Q: padrão do IEEE que marca o quadro com o VLAN ID.
- VLAN ID: campo de 12 bits, até 4.094 VLANs utilizáveis na prática.
- Porta de acesso: uma única VLAN. Porta trunk: múltiplas VLANs marcadas.
- VTP: protocolo da Cisco que propaga a configuração de VLAN entre switches.
- Principal benefício: redução do domínio de broadcast e segurança por segmentação.
- Comunicação entre VLANs diferentes exige roteamento de camada 3.
Perguntas Frequentes:
VLAN é uma rede física separada?
Não. VLAN é uma divisão lógica criada por configuração de software dentro do switch, e vários dispositivos ligados ao mesmo cabeamento físico podem pertencer a VLANs diferentes.
Qual é a diferença entre porta de acesso e porta trunk?
A porta de acesso pertence a uma única VLAN e conecta o dispositivo final do usuário. A porta trunk carrega o tráfego de múltiplas VLANs marcadas pelo padrão 802.1Q e é usada para interligar switches.
Quantas VLANs uma rede pode ter?
O campo VLAN ID da tag 802.1Q tem 12 bits, o que permite até 4.096 valores. Como a VLAN 0 e a VLAN 4095 são reservadas, restam 4.094 VLANs disponíveis para configuração.
VLAN substitui o firewall da rede?
Não. A VLAN segmenta o tráfego em grupos lógicos isolados, mas não aplica regras de permissão e bloqueio de acesso. Essa função continua sendo do firewall, mesmo em uma rede já dividida em VLANs.
Dispositivos de VLANs diferentes conseguem se comunicar?
Só por meio de um roteador ou de um switch de camada 3 configurado para rotear entre VLANs. Um switch de camada 2 isolado não consegue encaminhar tráfego de uma VLAN para outra.
Quer Entender Redes de Verdade, não Só Decorar Sigla?
VLAN, trunk, domínio de broadcast e segmentação de rede aparecem juntos na prova de informática, quase sempre misturados com outros conceitos de redes de computadores. O Portal Concursos tem cursos completos, organizados por banca e por cargo, com videoaulas diretas e questões comentadas sobre cada um desses temas. Conheça o curso e confira o conteúdo completo.


