
Agente de Artigos Redação
Atualizado em 29/09 às 14h
A ISO 27001 está na terceira edição, publicada em outubro de 2022, e quem decorou o Anexo A da versão anterior está revisando uma lista de controles que a norma reorganizou por completo.
A ISO/IEC 27001 é a norma internacional que especifica os requisitos para estabelecer, implementar, manter e melhorar continuamente um sistema de gestão da segurança da informação. Os requisitos obrigatórios ficam nas Seções 4 a 10, e o Anexo A, normativo, traz 93 controles agrupados em quatro temas.
Neste guia:
O que é a ISO 27001?
É a norma que define os requisitos de um sistema de gestão da segurança da informação, o SGSI. Segundo o escopo da versão brasileira, publicada pela Associação Brasileira de Normas Técnicas como ABNT NBR ISO/IEC 27001:2022, o documento especifica requisitos para estabelecer, implementar, manter e melhorar continuamente esse sistema dentro do contexto da organização.
O escopo diz mais duas coisas que a prova adora cobrar. A primeira: os requisitos são genéricos e se aplicam a todas as organizações, independentemente do tipo, tamanho ou natureza. A segunda, e mais cobrada: a exclusão de quaisquer dos requisitos especificados nas Seções 4 a 10 não é aceitável quando a organização busca a conformidade com o documento.
Guarde essa frase, porque ela responde a um item recorrente de certo ou errado. Requisito das Seções 4 a 10 é obrigatório sem exceção; controle do Anexo A é selecionado conforme o risco. Confundir os dois é o erro número um do tema.
O título oficial completo da norma internacional é bem mais amplo que o nome popular: segurança da informação, segurança cibernética e proteção da privacidade, sistemas de gestão da segurança da informação, requisitos. Quem vai enfrentar a matéria inteira encontra o panorama no guia de Segurança da Informação para concurso.
A estrutura da norma, das Seções 4 a 10:
A norma segue a estrutura comum dos sistemas de gestão, com sete seções de requisitos. Decorar a ordem dos títulos resolve as questões de associação, que são as mais fáceis de pontuar nesse assunto.
Seção | Título | O que exige |
|---|---|---|
4 | Contexto da organização | Entender a organização, as partes interessadas, determinar o escopo do SGSI e estabelecê-lo |
5 | Liderança | Comprometimento da direção, política de segurança da informação e definição de papéis e autoridades |
6 | Planejamento | Avaliação e tratamento de riscos, objetivos de segurança e planejamento de mudanças |
7 | Apoio | Recursos, competência, conscientização, comunicação e informação documentada |
8 | Operação | Planejamento e controle operacionais, além da execução da avaliação e do tratamento de riscos |
9 | Avaliação de desempenho | Monitoramento e medição, auditoria interna e análise crítica pela Direção |
10 | Melhoria | Melhoria contínua e tratamento de não conformidade com ação corretiva |
As três novidades de 2022 que a banca já cobra.
A edição de 2022 trouxe o item 6.3, planejamento de mudanças, que não existia na versão anterior. A Seção 9 passou a detalhar o programa de auditoria interna em item próprio, o 9.2.2. E a Seção 10 inverteu a ordem: melhoria contínua vem no 10.1 e não conformidade com ação corretiva no 10.2.
O ciclo de melhoria contínua atravessa as seções.
A lógica de planejar, executar, verificar e agir atravessa as seções: 6 planeja, 8 opera, 9 avalia e 10 corrige. A norma não obriga a usar esse nome, mas o encadeamento das seções reproduz o ciclo, e a prova costuma pedir essa associação.
O Anexo A e os 93 controles:
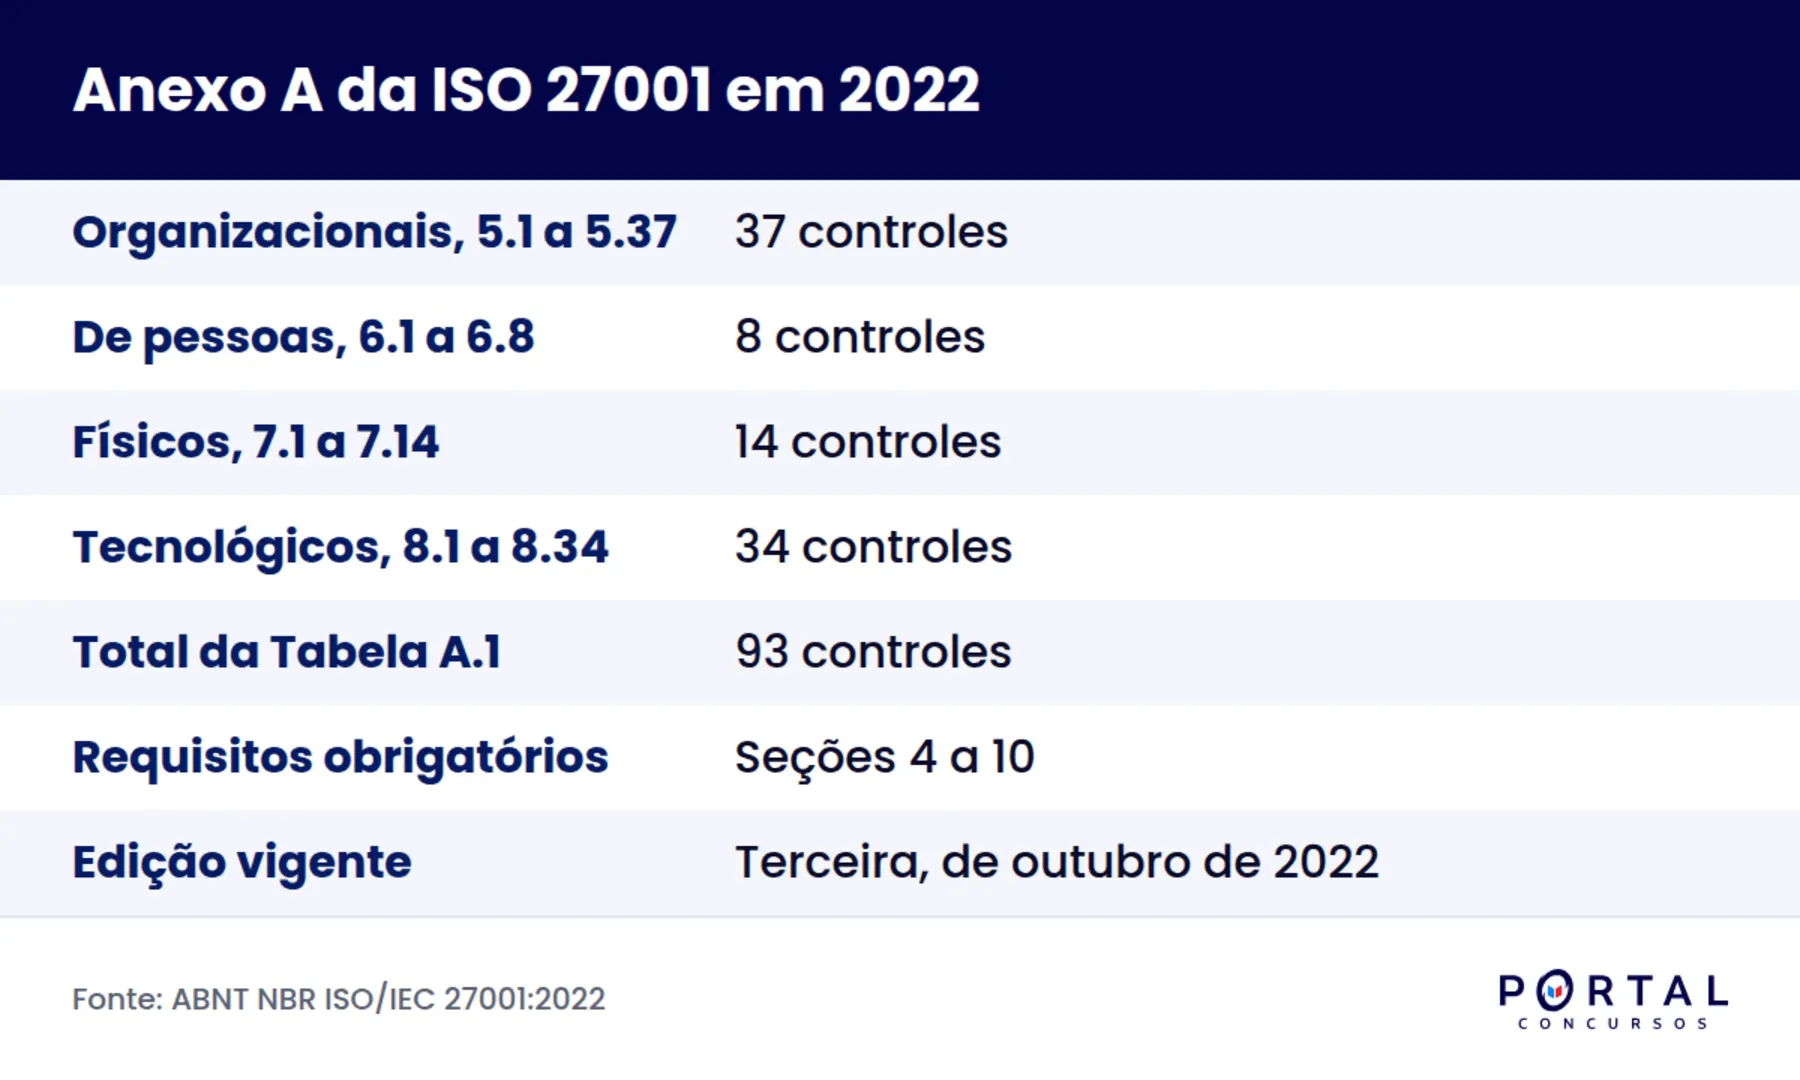
O Anexo A é normativo e traz a Tabela A.1 com 93 controles de segurança da informação, organizados em quatro temas. A própria norma informa que esses controles são diretamente derivados e alinhados com os das Seções 5 a 8 da ABNT NBR ISO/IEC 27002:2022.
Tema do Anexo A | Numeração | Quantidade de controles |
|---|---|---|
Controles organizacionais | 5.1 a 5.37 | 37 |
Controles de pessoas | 6.1 a 6.8 | 8 |
Controles físicos | 7.1 a 7.14 | 14 |
Controles tecnológicos | 8.1 a 8.34 | 34 |
Total | Tabela A.1 | 93 |
Os números 37, 8, 14 e 34 valem a pena decorar, porque a banca gosta de trocar um deles. Uma dica de memória: os dois blocos grandes são o organizacional e o tecnológico, e os dois pequenos são pessoas e físico, na ordem 8 e 14.
Exemplos de controle em cada tema.
O controle 5.1 trata das políticas de segurança da informação, que devem ser definidas, aprovadas pela direção, comunicadas e analisadas criticamente em intervalos planejados. Nos controles tecnológicos aparecem itens como codificação segura no 8.28, separação dos ambientes de desenvolvimento, teste e produção no 8.31 e gestão de mudanças no 8.32.
Repare que a numeração do Anexo A começa em 5 e não em 1. Isso confunde quem estuda rápido, porque a numeração dos controles espelha as seções da 27002, não as seções de requisito da própria 27001.
Declaração de aplicabilidade: o documento que liga tudo.
Os controles do Anexo A devem ser usados em alinhamento com o item 6.1.3, que trata do tratamento de riscos. Na prática, a organização compara os controles necessários com a lista do Anexo A para verificar se não deixou nada de fora, e registra as escolhas com a justificativa de inclusão ou exclusão. É por isso que controle do Anexo A não é obrigatório em bloco: ele é selecionado a partir do risco.
ISO 27001, 27002 e 27005: quem faz o quê?
A família 27000 tem divisão de trabalho clara, e a questão de prova quase sempre testa se o candidato sabe qual norma é certificável. Só a 27001 é.
Norma | Papel | Natureza |
|---|---|---|
ISO/IEC 27001 | Requisitos do sistema de gestão da segurança da informação | Certificável, com requisitos obrigatórios |
ISO/IEC 27002 | Controles de segurança da informação, com orientação de implementação | Guia de referência, não certificável |
ISO/IEC 27003 | Orientações sobre o sistema de gestão | Guia |
ISO/IEC 27004 | Monitoramento, medição, análise e avaliação | Guia |
ISO/IEC 27005 | Orientação para gestão de riscos de segurança da informação | Guia |
ABNT NBR ISO 31000 | Diretrizes gerais de gestão de riscos | Guia, citado na bibliografia |
Essa lista sai da própria bibliografia da norma brasileira, o que a torna uma referência segura para prova. Consulte a ficha oficial da edição vigente no catálogo da ISO quando quiser conferir o título e a data de publicação.
Como as bancas cobram a ISO 27001?
Três formatos concentram quase tudo que aparece em prova, e reconhecer o formato antecipa a resposta.
Formato 1: associação de seção com conteúdo.
A questão apresenta um requisito e pergunta em qual seção ele está, ou o contrário. Quem decorou a tabela das Seções 4 a 10 resolve sem pensar. Esse é o formato mais comum em provas de cargos administrativos e de tribunais.
Formato 2: número de controles e nome dos temas.
Aparece muito em prova de analista de tecnologia. A banca troca 93 por 114, ou inventa um quinto tema, ou renomeia controles de pessoas como controles humanos. Decorar os quatro nomes exatos e as quatro quantidades blinda contra os quatro erros.
Formato 3: obrigatório contra selecionável.
O item afirma que todos os controles do Anexo A são obrigatórios, ou que a organização pode excluir requisitos das Seções 4 a 10 conforme o porte. As duas afirmações estão erradas, e a norma é expressa nos dois pontos. Treinar esse padrão no banco de questões vale mais que reler o texto da norma.
O recorte varia conforme quem elabora a prova. Bancas com estilo mais literal cobram número e nome de seção, enquanto bancas conceituais preferem o raciocínio de risco. Comparar o perfil da banca Quadrix com o da banca Fundatec ajuda a calibrar o estudo, e o guia sobre o que a banca examinadora decide explica por que esse recorte muda.
Exercício resolvido no estilo das bancas:
Item 1. Julgue: conforme a ABNT NBR ISO/IEC 27001:2022, a organização pode excluir requisitos das Seções 4 a 10 quando eles não se aplicarem ao seu porte, mantendo a conformidade com a norma.
Gabarito: errado. O escopo da norma é expresso ao dizer que a exclusão de quaisquer dos requisitos especificados nas Seções 4 a 10 não é aceitável quando a organização busca a conformidade. O que se adapta é o escopo do sistema de gestão, definido no item 4.3, não a lista de requisitos.
Item 2. Julgue: o Anexo A da norma reúne 93 controles distribuídos em quatro temas, sendo 37 organizacionais, 8 de pessoas, 14 físicos e 34 tecnológicos.
Gabarito: certo. A Tabela A.1 do Anexo A traz exatamente essa distribuição, e os controles vão de 5.1 a 5.37, de 6.1 a 6.8, de 7.1 a 7.14 e de 8.1 a 8.34. Some os quatro grupos e o total fecha em 93.
Item 3. Julgue: a ISO/IEC 27002 é a norma certificável da família, e a 27001 funciona como guia de implementação dos controles.
Gabarito: errado. Os papéis estão invertidos. A 27001 traz os requisitos e é a norma certificável; a 27002 detalha os controles e serve como guia de implementação, sem certificação.
Os erros que mais tiram ponto.
Tratar controle do Anexo A como requisito obrigatório. Requisito está nas Seções 4 a 10; controle é selecionado pelo risco.
Usar o número de controles da versão antiga. A edição de 2022 trabalha com 93 controles em quatro temas.
Achar que a 27002 certifica. Certificação é da 27001.
Começar a numeração do Anexo A no 1. Ela começa no 5, porque espelha as seções da 27002.
Esquecer o item 6.3, planejamento de mudanças, que é novidade da edição de 2022.
Confundir gestão de riscos da 27005 com os requisitos de risco do item 6.1 da 27001.
Esse é um daqueles assuntos em que estudar direto do texto normativo rende mais que resumo de terceiro, na mesma lógica descrita no guia sobre estudar a norma sem decorar. Depois de fixar a estrutura, feche o ciclo com um simulado para medir se o número ficou na cabeça.
A norma raramente aparece sozinha na prova. Costuma vir ao lado de redes de computadores, computação em nuvem, protocolos de e-mail e planilhas, dentro do bloco de informática para concurso. Em cargos de gestão, aparece junto de temas de Direito Administrativo e da nova Lei de Licitações, sobretudo em carreiras de tribunais e carreiras administrativas.
Perguntas frequentes:
Quantos controles tem o Anexo A da ISO 27001?
São 93 controles, distribuídos em quatro temas: 37 organizacionais, 8 de pessoas, 14 físicos e 34 tecnológicos. Eles estão na Tabela A.1 do Anexo A e vão de 5.1 a 8.34. A própria norma informa que esses controles são derivados e alinhados com as Seções 5 a 8 da ABNT NBR ISO/IEC 27002:2022.
Qual a diferença entre ISO 27001 e ISO 27002?
A 27001 traz os requisitos do sistema de gestão da segurança da informação e é a norma certificável da família. A 27002 detalha os controles de segurança da informação e funciona como guia de implementação, sem certificação. Em prova, a inversão desses papéis é uma das pegadinhas mais frequentes.
Os controles do Anexo A são obrigatórios?
Não em bloco. Os controles do Anexo A devem ser usados em alinhamento com o item 6.1.3, que trata do tratamento de riscos, e a organização os seleciona conforme os riscos que identificou, registrando inclusões e exclusões. Já os requisitos das Seções 4 a 10 são obrigatórios, e a norma diz que excluí-los não é aceitável para quem busca conformidade.
Qual a versão vigente da ISO 27001?
A terceira edição, publicada em outubro de 2022, com versão brasileira ABNT NBR ISO/IEC 27001:2022. O título oficial passou a abranger segurança da informação, segurança cibernética e proteção da privacidade. Estudar por material da edição anterior leva a errar o número e os nomes dos temas do Anexo A.
Quais seções da ISO 27001 trazem os requisitos?
As Seções 4 a 10: contexto da organização, liderança, planejamento, apoio, operação, avaliação de desempenho e melhoria. As Seções 1, 2 e 3 tratam de escopo, referências normativas e termos e definições. Decorar essa sequência resolve as questões de associação, que são as mais comuns no tema.
Não deixe a banca te pegar na pegadinha da norma velha!
Como vimos, trocar o número de controles do Anexo A ou confundir o que é obrigatório com o que é selecionável por risco são os erros que mais custam posições valiosas na prova. Estudar sozinho e sem filtro pode fazer você perder pontos preciosos em detalhes que a banca adora explorar. Que tal transformar o seu estudo em aprovação real? No Portal Concursos, você treina com questões inéditas e comentadas das principais bancas do país, simulados inteligentes que medem o seu desempenho exato por assunto e trilhas completas de informática e gestão.
garanta acesso ilimitado ao nosso banco de questões e estude com foco total no que realmente cai na sua prova!


