
Agente de Artigos Redação
Atualizado em 25/09 às 20h
Quem troca worm por vírus na prova perde o ponto mais fácil de Informática, e a diferença entre os dois cabe em uma linha.
Segurança da informação, em prova de concurso, é o conjunto de conceitos que protege dados contra acesso, alteração e indisponibilidade indevidos. O tripé cobrado é confidencialidade, integridade e disponibilidade. A partir dele, as bancas exploram tipos de código malicioso, golpes de engenharia social, backup, criptografia e mecanismos de defesa como firewall e autenticação em dois fatores.
Guia do artigo:
O tripé da segurança da informação
Confidencialidade, integridade e disponibilidade formam a base de quase toda questão do assunto. Confidencialidade é garantir que só quem tem autorização acesse o dado. Integridade é garantir que o dado não foi alterado sem autorização. Disponibilidade é garantir que ele esteja acessível quando for necessário.
Duas propriedades aparecem com frequência ao lado dessas três. Autenticidade confirma que a informação veio de quem diz ter enviado. Irretratabilidade, também chamada de não repúdio, impede que o autor negue depois o que fez. Guardar essa lista de cinco resolve boa parte das questões conceituais.
Um exemplo aterrissa o conceito: um ataque de ransomware que cifra os arquivos de um órgão atinge principalmente a disponibilidade, porque os dados continuam íntegros e secretos, só que inacessíveis. Se o criminoso divulga os arquivos na internet, aí sim há quebra de confidencialidade. Distinguir os dois efeitos é exatamente o que o enunciado pede. Se você está começando pela disciplina, vale ler antes o panorama de Informática para concurso e o que cai na prova.
Tipos de código malicioso que mais caem
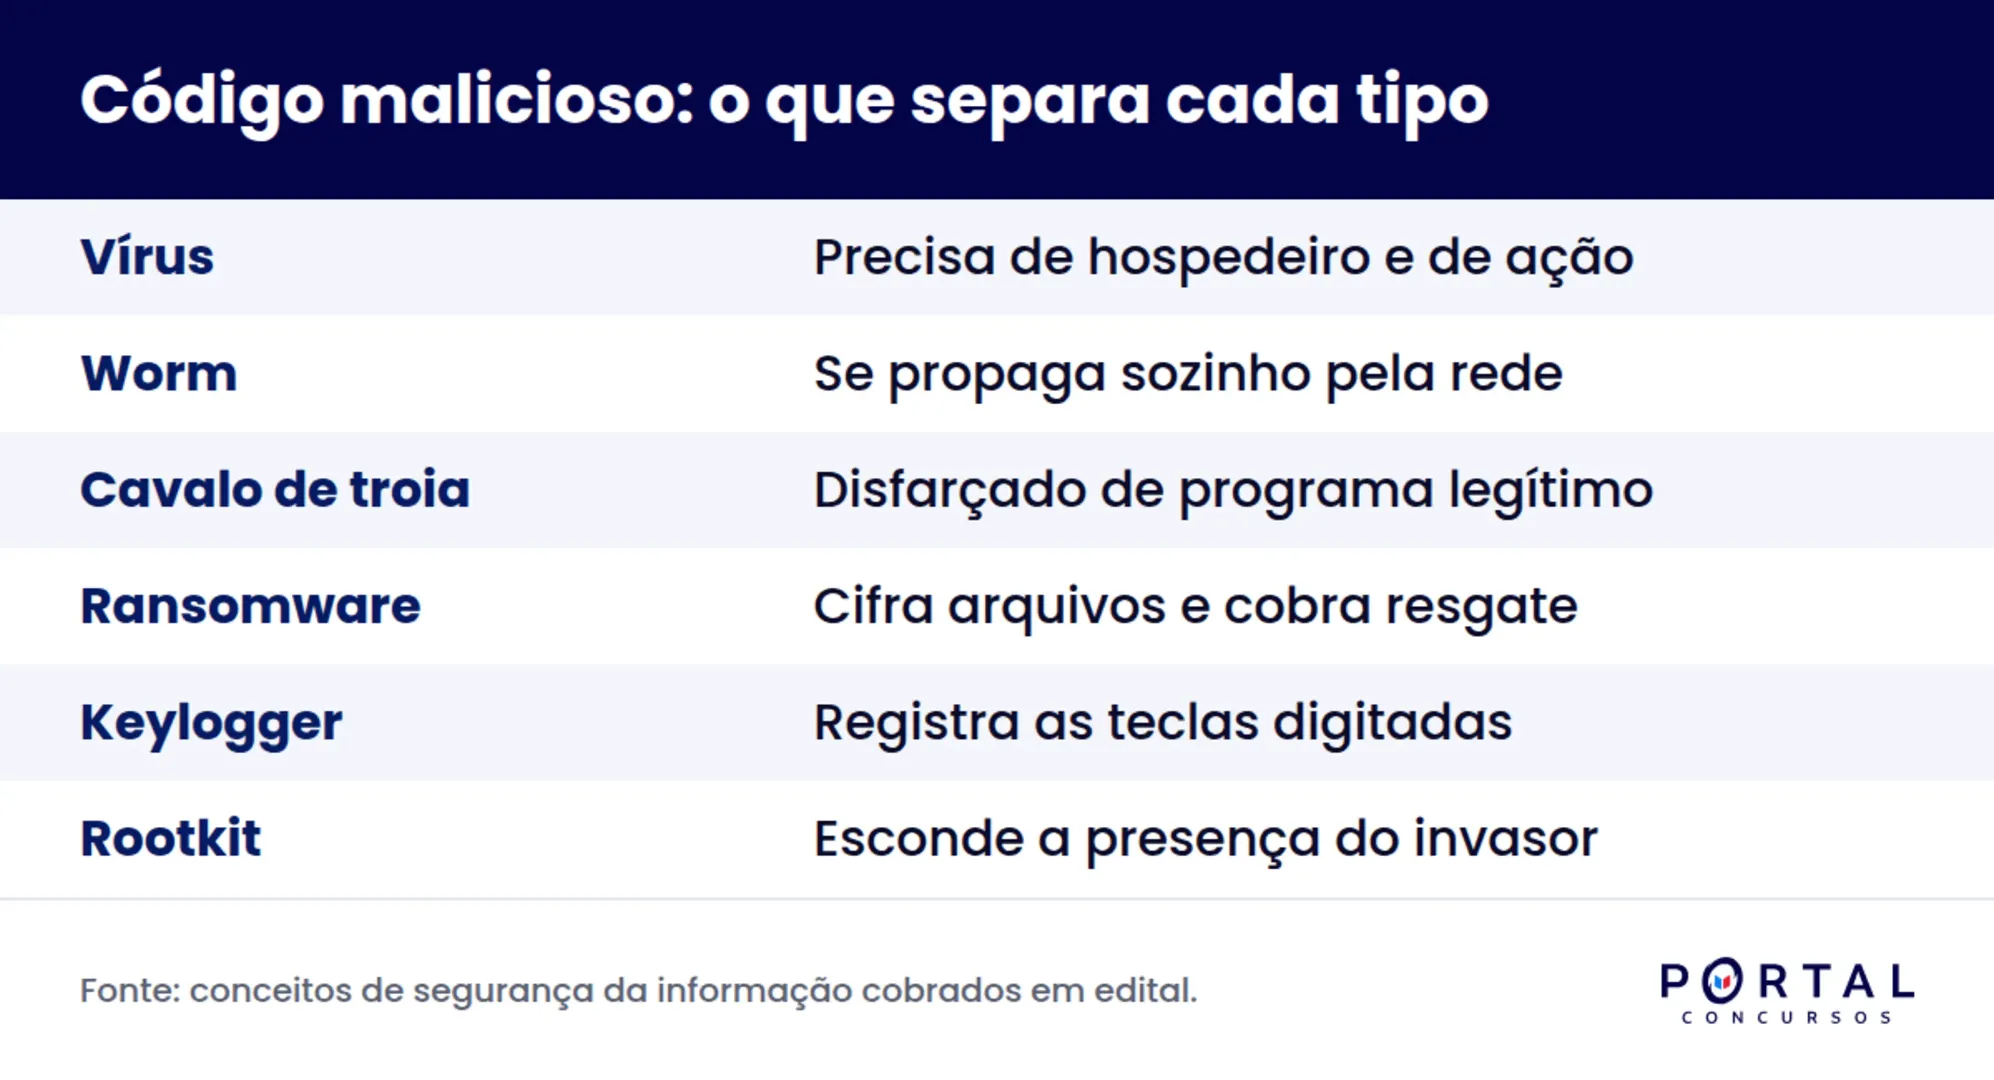
Malware é o termo geral para programa criado com intenção maliciosa. As bancas raramente pedem definição solta: elas descrevem o comportamento e pedem o nome. Por isso o quadro abaixo foi organizado pelo comportamento, não pela ordem alfabética.
Tipo | Comportamento que identifica | Pegadinha comum |
|---|---|---|
Vírus | Precisa de um arquivo hospedeiro e da ação do usuário para executar | Confundir com worm, que age sozinho |
Worm | Se propaga sozinho pela rede, sem hospedeiro | Dizer que depende de execução manual |
Cavalo de trojan | Vem disfarçado de programa legítimo e abre porta para outras ações | Tratar como sinônimo de vírus |
Ransomware | Cifra os arquivos e exige resgate | Afirmar que a vítima recupera tudo pagando |
Spyware | Coleta informações sem o usuário saber | Separar mal de keylogger e screenlogger |
Keylogger | Registra as teclas digitadas | Esquecer que screenlogger captura a tela |
Rootkit | Esconde a presença do invasor no sistema | Descrever como ferramenta de propagação |
Bot e botnet | Máquina controlada remotamente e rede dessas máquinas | Ignorar o uso em ataques de negação de serviço |
Repare no padrão: a distinção vírus e worm gira em torno de autonomia, e a distinção spyware, keylogger e screenlogger gira em torno do que é capturado. Quem entende o critério de separação não precisa memorizar oito definições.
Golpes de engenharia social e como distinguir cada um
Engenharia social é o ataque que explora a pessoa, não a máquina. É o campo em que as bancas mais cobram nomenclatura, porque os termos se parecem.
Phishing: mensagem falsa em massa que tenta capturar dados, em geral por correio eletrônico com link fraudulento.
Spear phishing: a mesma técnica, porém direcionada a uma pessoa ou a um setor específico, com dados reais da vítima.
Pharming: desvio da navegação para um site falso pela manipulação da resolução de nomes, mesmo com o endereço digitado corretamente.
Smishing: phishing por mensagem de texto no celular.
Vishing: phishing por chamada de voz, muito usado em falsas centrais de atendimento bancário.
Golpe do falso suporte: o criminoso se apresenta como técnico e pede acesso remoto à máquina.
Existe um fio que liga todos: a urgência artificial. Mensagem que ameaça bloquear conta em vinte e quatro horas, ou que promete devolução de valor com prazo curto, é o sinal mais recorrente. Esse detalhe já apareceu em enunciado como característica do phishing, então vale guardar.
A base legal costuma entrar de carona nessa parte da prova. A Lei Geral de Proteção de Dados Pessoais trata de segurança e de incidentes envolvendo dados pessoais, e você pode consultar o texto atualizado na Lei 13.709 no site do Planalto quando o edital citar a norma.
Backup: os três tipos que as bancas abordam
Backup é cópia de segurança, e a questão quase sempre gira em torno de tempo de cópia contra tempo de restauração. O segundo quadro resume a lógica.
Tipo | O que copia | Tempo de cópia | Restauração |
|---|---|---|---|
Completo | Todos os arquivos selecionados | Mais longo | Mais simples, usa uma única cópia |
Incremental | Apenas o que mudou desde o último backup de qualquer tipo | Mais curto | Mais lenta, precisa do completo e de todos os incrementais |
Diferencial | Tudo o que mudou desde o último backup completo | Intermediário | Precisa do completo e do último diferencial |
A regra 3, 2, 1 aparece em provas mais recentes: três cópias dos dados, em dois tipos de mídia diferentes, com uma delas fora do local principal. Ela é recomendação técnica consolidada e responde bem a questões que perguntam qual estratégia reduz risco de perda total.
Criptografia, hash e assinatura digital
Aqui mora a parte que assusta, e ela cabe em três ideias. Criptografia simétrica usa a mesma chave para cifrar e decifrar, é rápida e tem o problema de distribuir a chave com segurança. Criptografia assimétrica usa um par de chaves, uma pública e uma privada, e resolve o problema da distribuição.
Recurso | Para que serve | Garante |
|---|---|---|
Criptografia simétrica | Cifrar grandes volumes com rapidez | Confidencialidade |
Criptografia assimétrica | Trocar informação sem compartilhar chave secreta | Confidencialidade e autenticidade |
Função de hash | Gerar resumo único e de tamanho fixo do arquivo | Integridade |
Assinatura digital | Assinar documento com a chave privada do autor | Autenticidade e irretratabilidade |
Certificado digital | Vincular a chave pública a uma identidade, emitido por autoridade certificadora | Autenticidade |
Grave a combinação que mais cai: para enviar mensagem sigilosa a alguém, você cifra com a chave pública do destinatário, porque só a chave privada dele abre. Para assinar, o caminho é o inverso: você usa a sua chave privada, e qualquer pessoa confere com a sua chave pública. Inverter essa ordem é o erro clássico da matéria.
Hash não é criptografia reversível. Ele produz um resumo que não volta ao original, e serve para verificar se o arquivo mudou. Quando o enunciado falar de conferir integridade de um download, a resposta é hash, não assinatura.
Exercício resolvido no estilo das bancas
O enunciado a seguir foi montado aqui como treino, no formato que as bancas costumam usar em cargos de nível médio e superior.
Enunciado: um servidor recebe mensagem eletrônica, aparentemente do setor de tecnologia do próprio órgão, pedindo que confirme a senha em um endereço parecido com o do sistema interno. A mensagem cita o nome completo do servidor e o número do seu ramal. Qual técnica descreve melhor esse ataque?
Resolução: trata-se de spear phishing. Há dois elementos decisivos no enunciado: a tentativa de capturar credencial por mensagem falsa, que caracteriza phishing, e a personalização com dados reais da vítima, que qualifica o ataque como direcionado. Se o enunciado não trouxesse nome e ramal, a resposta seria phishing comum. Se a navegação fosse desviada sem que o usuário clicasse em nada, o caso seria pharming.
Perceba o método: você lê o enunciado procurando o elemento que exclui as alternativas próximas. Esse é o mesmo raciocínio que sustenta o hábito de estudar por questões em vez de apenas ler resumo. Para treinar volume, use um banco de questões por assunto e feche o ciclo com um simulado completo a cada duas semanas.
O estilo da banca muda o formato da cobrança. Em provas de certo ou errado, a troca de uma única palavra decide o item, comportamento detalhado na análise da banca Cebraspe aqui no Portal. Em bancas de múltipla escolha, o caso concreto domina, padrão visível no perfil da banca Quadrix e no da banca Fundatec aqui no Portal.
Os erros que mais tiram ponto nessa matéria
Tratar vírus e worm como sinônimos. O worm se propaga sozinho; o vírus depende de hospedeiro e de ação do usuário.
Inverter as chaves na assinatura digital. Assina com a privada, confere com a pública.
Dizer que hash é reversível. Hash gera resumo e não permite voltar ao arquivo original.
Confundir backup incremental com diferencial. O incremental parte do último backup de qualquer tipo; o diferencial parte sempre do último completo.
Achar que antivírus resolve engenharia social. O ataque explora a pessoa, então o controle principal é orientação e desconfiança do usuário.
Estudar a matéria sem questão. O assunto é conceitual e a banca cobra distinção fina, que só aparece resolvendo item atrás de item.
Se o seu edital ainda não saiu, inclua a disciplina no planejamento desde já. O guia de cronograma de estudos para concurso mostra como encaixar Informática em blocos curtos, que funcionam melhor para conteúdo de memorização.
Resumo para revisar antes da prova
Tripé: confidencialidade, integridade e disponibilidade, mais autenticidade e irretratabilidade.
Vírus depende de hospedeiro; worm se propaga sozinho; trojan vem disfarçado.
Ransomware cifra e cobra resgate, atingindo sobretudo a disponibilidade.
Phishing é em massa; spear phishing é direcionado; pharming desvia a navegação.
Backup completo é lento para copiar e rápido para restaurar; o incremental faz o inverso.
Assinatura digital usa chave privada do autor e garante autenticidade e irretratabilidade.
Hash garante integridade e não é reversível.
Para aprofundar, os conteúdos reunidos nas dicas de Informática e nos materiais gratuitos cobrem também sistemas operacionais, pacote de escritório e redes.
Perguntas frequentes (FAQ)
O que cai de segurança da informação em concurso de nível médio?
Em geral conceitos de confidencialidade, integridade e disponibilidade, tipos de malware, golpes de phishing, backup, senhas e autenticação em dois fatores. A cobrança tende a ser conceitual, com casos do dia a dia. Criptografia aparece em versão simplificada, sem cálculo. Vale conferir o que mais pesa nos concursos de nível médio do país.
Qual a diferença entre vírus e worm?
O vírus precisa de um arquivo hospedeiro e da ação do usuário para ser executado. O worm se replica e se espalha pela rede por conta própria, sem depender de hospedeiro. Essa autonomia é o critério que a banca usa para separar os dois.
Segurança da informação é difícil para quem não é da área de tecnologia?
Não é, porque a cobrança em cargos gerais fica no nível conceitual. O conteúdo é curto e se fixa com questão, não com leitura longa. Candidatos de cargos administrativos costumam transformar a disciplina em pontuação certa em poucas semanas de treino.
Como estudar criptografia para concurso sem enrolar?
Comece pela diferença entre chave simétrica e assimétrica e memorize a regra de quem cifra com qual chave. Depois separe hash de assinatura digital pela finalidade: integridade contra autenticidade. Com esses dois blocos você responde a maioria dos itens.
A LGPD cai junto com segurança da informação?
Cai quando o edital cita a Lei 13.709 no conteúdo programático, o que é cada vez mais comum em cargos administrativos e de tecnologia. Os pontos mais cobrados são conceitos de dado pessoal, dado sensível, agentes de tratamento e comunicação de incidente. Sem previsão no edital, o foco deve ficar nos conceitos técnicos.
Transforme Informática na sua disciplina mais rentável
Segurança da informação é conteúdo curto, cobrado com distinção fina, e é aí que aula com professor e questão comentada mudam o resultado. No Portal Concursos você estuda com aulas ao vivo, banco de questões separado por assunto, simulados e suporte individualizado para tirar a dúvida na hora que ela aparece. Conheça o curso e confira o conteúdo de Informática para o seu concurso.


