
Acácia Monizia Redação
Atualizado em 04/10 às 12h
Quem troca as chaves na hora de assinar um documento perde a questão mais previsível de segurança da informação. A chave privada assina, a chave pública confere, e nunca o contrário.
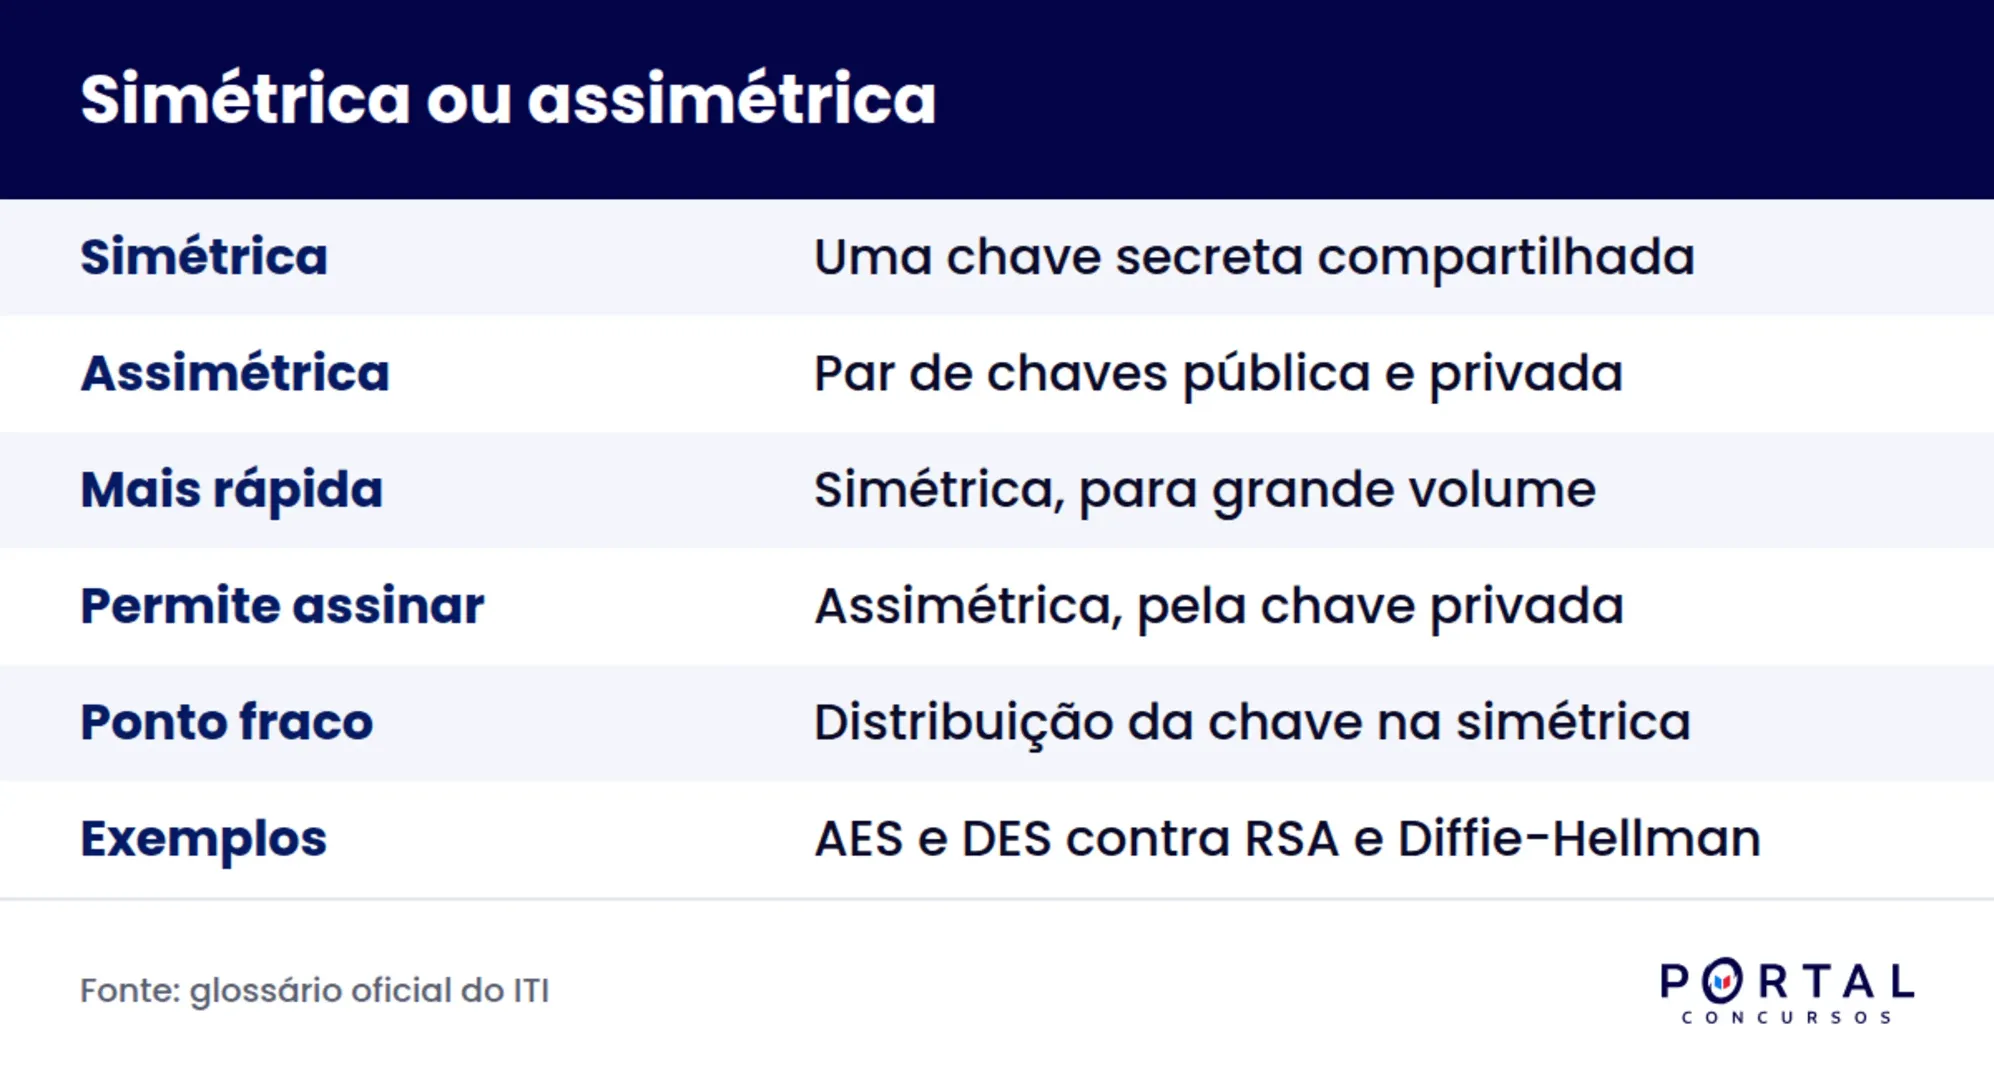
Criptografia simétrica e assimétrica são os dois modelos de cifragem cobrados em concurso. A simétrica usa uma única chave secreta para cifrar e decifrar, é rápida e serve para proteger grande volume de dados. A assimétrica usa um par de chaves matematicamente ligadas, a pública e a privada, e é o que viabiliza assinatura digital e certificado digital.
Atualizado em 4 de outubro de 2026.
O que você vai ver aqui:
Criptografia assimétrica: o par de chaves pública e privada.
Certificado digital, autoridade certificadora e a ICP-Brasil:
O que é criptografia e o que a banca cobra dela?
Criptografia é o conjunto de técnicas que transforma uma informação legível em algo ininteligível para quem não possui a chave correta. O objetivo central é a confidencialidade, mas a mesma matemática sustenta integridade, autenticidade e o chamado não repúdio.
A prova de concurso quase nunca pede o algoritmo por dentro. Ela pede a classificação, a função de cada chave e a diferença entre serviços parecidos. Esse recorte conceitual, que aparece no panorama de informática para concurso de qualquer edital, costuma vir dentro do bloco maior de segurança da informação para concurso neste portal, ao lado de backup, de controle de acesso e de códigos maliciosos em geral.
Montar um banco de questões próprio para esse recorte acelera muito a fixação. Quatro palavras organizam o assunto inteiro, e vale fixá-las antes de seguir. Confidencialidade é manter o conteúdo em segredo. Integridade é garantir que nada foi alterado no caminho. Autenticidade é comprovar quem produziu a informação. Não repúdio é impedir que o autor negue depois o que assinou.
Criptografia simétrica: uma chave para cifrar e decifrar.
Na criptografia simétrica, a mesma chave secreta faz os dois papéis: cifra na origem e decifra no destino. Por isso ela também é chamada de criptografia de chave secreta ou de chave única.
A vantagem é o desempenho. Algoritmos simétricos processam grandes volumes com custo computacional baixo, e é por isso que eles protegem o conteúdo de discos, de backups e do tráfego de rede já estabelecido. Os exemplos clássicos de prova são o AES, o DES e o 3DES, com o AES figurando como padrão atual.
O problema está na logística da chave. Como emissor e receptor precisam compartilhar o mesmo segredo, surge a questão de como entregar essa chave sem que ela seja interceptada no caminho. Esse ponto se chama distribuição de chaves, e é a fraqueza que a banca cobra. Em um grupo de muitas pessoas, o número de chaves necessárias cresce rápido, o que torna a gestão inviável sem apoio de outro modelo.
Criptografia assimétrica: o par de chaves pública e privada.
A criptografia assimétrica trabalha com duas chaves distintas e matematicamente relacionadas. O Instituto Nacional de Tecnologia da Informação define esse par como chaves de um sistema criptográfico assimétrico em que é impossível deduzir a chave privada a partir da chave pública conhecida.
A chave privada fica guardada em segredo pelo titular e é usada para criar assinaturas digitais. A chave pública é divulgada livremente e serve para verificar a assinatura criada com a chave privada correspondente. Essas duas frases estão no glossário oficial do ITI e resolvem sozinhas boa parte das questões do tema.
Há um detalhe que confunde muita gente, e ele vale ponto. O par de chaves tem dois usos opostos, e o que muda é qual chave entra primeiro.
Para garantir confidencialidade, cifra-se com a chave pública do destinatário, porque só a chave privada dele abre a mensagem.
Para garantir autenticidade, cifra-se o resumo com a chave privada do remetente, porque qualquer pessoa pode conferir com a chave pública dele.
Os algoritmos citados nessa família são o RSA, as curvas elípticas e o Diffie-Hellman, este último voltado especificamente à troca segura de chaves. Em contrapartida, o modelo assimétrico é bem mais lento que o simétrico, e essa comparação de desempenho aparece com frequência nas assertivas.
Simétrica e assimétrica lado a lado:
A tabela abaixo é o resumo que você precisa reconhecer em qualquer formato de questão. Leia por coluna primeiro e depois por linha, comparando item a item.
Critério | Criptografia simétrica | Criptografia assimétrica |
|---|---|---|
Outros nomes | Chave secreta, chave única | Chave pública |
Quantidade de chaves | Uma só, compartilhada | Duas, pública e privada |
Quem cifra e quem decifra | A mesma chave faz os dois | Uma chave cifra, a outra decifra |
Velocidade | Alta | Baixa |
Ponto fraco | Distribuição da chave | Custo computacional |
Uso típico | Cifrar grande volume de dados | Assinatura digital e troca de chaves |
Exemplos de algoritmo | AES, DES, 3DES | RSA, curvas elípticas, Diffie-Hellman |
Permite não repúdio | Não, porque a chave é compartilhada | Sim, pela chave privada exclusiva |
Na prática, os sistemas reais combinam os dois modelos, e esse arranjo tem nome: criptografia híbrida. Uma conexão segura de internet usa o par assimétrico apenas para negociar uma chave de sessão e, a partir daí, cifra todo o tráfego com algoritmo simétrico, que é mais rápido. Entender esse encadeamento ajuda também nas questões de redes de computadores e de protocolos de correio eletrônico em suas versões seguras.
Função de resumo, o hash, e por que ela não cifra nada.
Função de resumo, ou função hash, não é criptografia no sentido de cifrar e depois recuperar. Segundo o ITI, trata-se do resultado de algoritmos que mapeiam uma sequência de bits de tamanho arbitrário para uma sequência de tamanho fixo menor, com resistência à colisão.
Três características definem o hash para fins de prova. Ele é de via única, porque não existe caminho de volta ao conteúdo original. Ele gera saída de tamanho fixo, independentemente do tamanho da entrada. E ele é sensível a qualquer alteração, de modo que mudar uma vírgula no arquivo muda o resumo por completo.
O serviço que o hash entrega é integridade, e nunca confidencialidade. Essa troca de conceitos é uma das assertivas falsas mais repetidas do assunto. Os nomes que aparecem nas questões são o SHA-256 e a família SHA-2, além do MD5, hoje considerado frágil e citado em contexto histórico.
Assinatura digital: como o par de chaves prova a autoria?
O ITI define assinatura digital como o código anexado ou logicamente associado a uma mensagem eletrônica que permite de forma única e exclusiva a comprovação da autoria de um determinado conjunto de dados. A mecânica junta hash e criptografia assimétrica em quatro movimentos.
O sistema calcula o hash do documento, gerando um resumo de tamanho fixo.
Esse resumo é cifrado com a chave privada do signatário, e o resultado é a assinatura.
O destinatário decifra a assinatura com a chave pública do signatário, recuperando o resumo original.
O destinatário calcula o hash do documento recebido e compara os dois resumos, que precisam ser idênticos.
Se os resumos coincidem, ficam comprovadas autoria e integridade ao mesmo tempo. Se diferem, o documento foi alterado ou a assinatura não pertence àquela chave. Note o que a assinatura digital não faz: ela não esconde o conteúdo. O documento continua legível para qualquer pessoa, porque confidencialidade exige cifrar o documento em si, e não apenas o seu resumo.
Outra distinção oficial que rende assertiva é a diferença entre assinatura digital e assinatura digitalizada. A digitalizada é a reprodução da assinatura manuscrita como imagem, e o próprio ITI registra que ela não garante a autoria nem a integridade do documento eletrônico.
Certificado digital, autoridade certificadora e a ICP-Brasil:
A chave pública sozinha não prova de quem ela é. O certificado digital existe para resolver esse vínculo, e o ITI o define como registro eletrônico assinado, gerado por procedimento de certificação digital, destinado a comprovar a relação existente entre um elemento criptográfico e uma pessoa física ou jurídica.
Quem emite esse registro é a Autoridade Certificadora, a AC, entidade que emite, renova ou revoga certificados de outras autoridades ou de titulares finais, publicando também a lista de certificados revogados. O atendimento ao usuário fica com a Autoridade de Registro, a AR, responsável pela interface entre o solicitante e a AC no recebimento e na validação dos pedidos.
No Brasil, essa estrutura foi criada pela Medida Provisória 2.200-2, de 24 de agosto de 2001 em vigor, cujo artigo 1 institui a Infraestrutura de Chaves Públicas Brasileira para garantir a autenticidade, a integridade e a validade jurídica de documentos em forma eletrônica. O artigo 10 completa o raciocínio: documentos eletrônicos produzidos com certificação da ICP-Brasil presumem-se verdadeiros em relação aos signatários, e o parágrafo seguinte admite outros meios de comprovação de autoria, inclusive certificados não emitidos pela ICP-Brasil, desde que as partes os aceitem como válidos.
Esse último parágrafo é a pegadinha preferida do tema. Certificado fora da ICP-Brasil não é proibido nem inválido, apenas não carrega a presunção legal automática. Quem decora só a primeira metade da regra marca a alternativa errada. Vale o mesmo cuidado dedicado às questões de normas de gestão da segurança da informação, em que o detalhe do texto decide a resposta.
Certificado A1 e certificado A3:
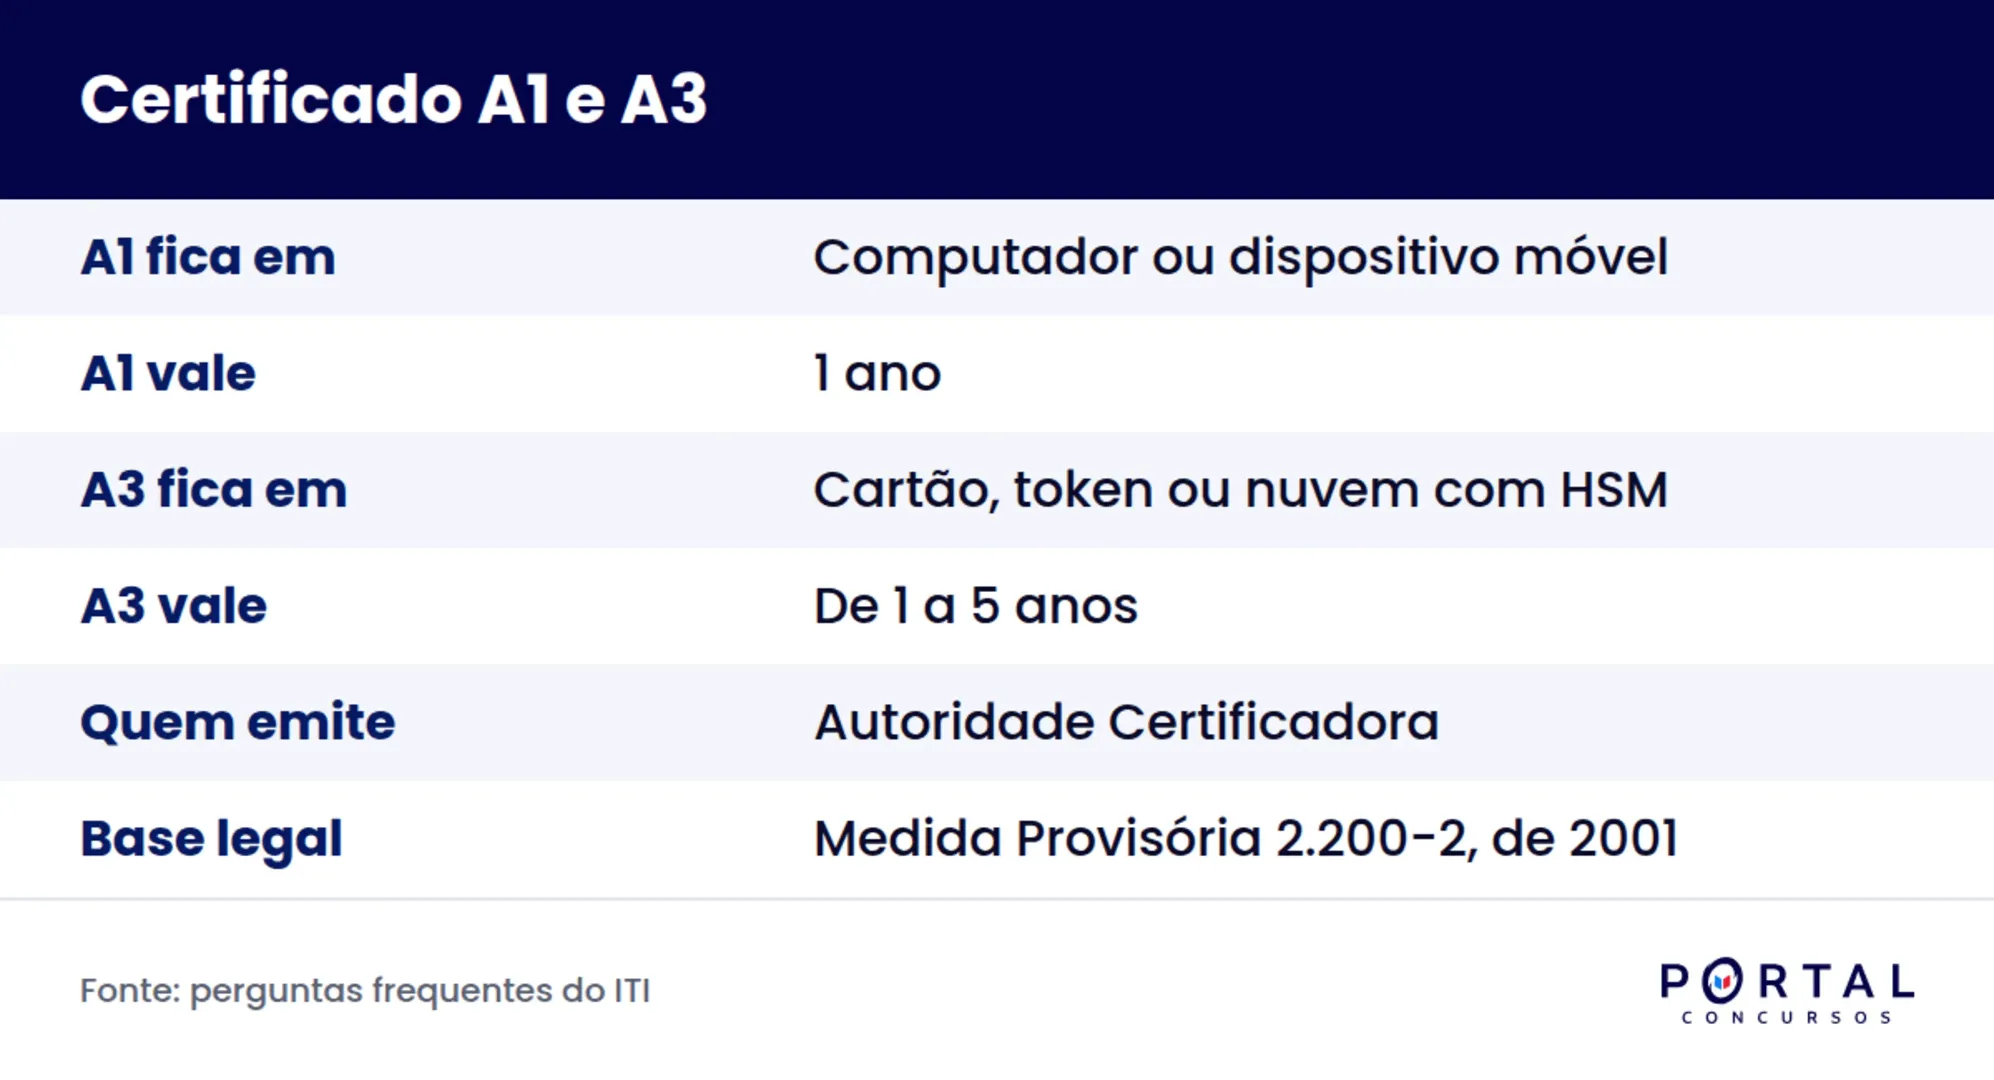
Os certificados de assinatura digital da ICP-Brasil são classificados em tipos, e os dois cobrados em prova são o A1 e o A3. A diferença entre eles está em onde a chave privada fica guardada e por quanto tempo o certificado vale.
Característica | Certificado A1 | Certificado A3 |
|---|---|---|
Onde a chave fica | No computador ou em dispositivo móvel | Em cartão, token criptográfico ou nuvem com HSM remoto |
Validade | 1 ano | De 1 a 5 anos |
Mobilidade | Depende do equipamento onde foi instalado | Acompanha a mídia ou o acesso remoto |
Hardware adicional | Dispensa mídia externa | Exige cartão, token ou serviço em nuvem |
Os dados de armazenamento e de validade acima vêm das perguntas frequentes de certificação digital do ITI e são exatamente o par de informações que a assertiva inverte. Troque a validade de um pelo outro e a afirmação fica falsa. A opção de guardar a chave em nuvem, com módulo de segurança remoto, conecta o assunto ao bloco de computação em nuvem do edital.
Como as bancas cobram criptografia?
Em prova de certo ou errado, a assertiva vem longa e correta até a última oração, onde um termo é trocado: confidencialidade no lugar de integridade, privada no lugar de pública, simétrica no lugar de assimétrica. O formato de certo ou errado do Cebraspe exige que você leia a frase inteira antes de julgar, e não só o começo dela.
Em múltipla escolha, dois modelos se repetem. O primeiro é a associação, em que a banca lista serviços de segurança e pede qual técnica entrega cada um. O segundo é a sequência da assinatura digital, em que as etapas do processo aparecem fora de ordem. Provas da FGV e da Vunesp costumam explorar bem esse encadeamento, enquanto a FCC tende a ser mais literal com as definições.
Bancas de perfil regional, como a Quadrix e a Fundatec entre outras, puxam mais para a parte legal: quem institui a ICP-Brasil, qual o papel da AC e da AR, quanto vale um certificado A1. A IBFC mescla os dois caminhos em enunciados curtos. Conferir o perfil da banca examinadora do seu concurso antes de estudar evita esforço mal direcionado.
Exercício resolvido com passo a passo.
A assertiva seguinte é adaptada, redigida no estilo de julgamento usado pelas bancas que adotam o formato de certo ou errado. Ela não reproduz questão de prova específica.
Enunciado: ao assinar digitalmente um contrato, o remetente cifra o resumo do documento com a sua chave pública, e o destinatário confere a assinatura utilizando a chave privada do remetente, procedimento que garante autoria, integridade e confidencialidade do contrato.
Passo 1: separar a assertiva em afirmações isoladas. A frase carrega três alegações distintas. A primeira é sobre qual chave cifra o resumo. A segunda é sobre qual chave verifica. A terceira é sobre quais serviços de segurança o procedimento entrega.
Passo 2: testar a chave que assina. A chave privada é a que fica em segredo com o titular e cria a assinatura. O enunciado diz que o remetente usou a chave pública para assinar, o que já inverte o papel das chaves. Primeira alegação incorreta.
Passo 3: testar a chave que verifica. A verificação é feita com a chave pública do signatário, justamente porque ela é divulgada a todos. O enunciado atribui a conferência à chave privada do remetente, que ninguém mais possui. Segunda alegação incorreta.
Passo 4: testar os serviços entregues. Assinatura digital comprova autoria e integridade, e sustenta o não repúdio. Confidencialidade ela não oferece, porque o documento permanece legível. Terceira alegação incorreta.
Passo 5: julgar. A assertiva está errada em todas as três alegações. O procedimento correto é cifrar o resumo com a chave privada do remetente e verificar com a chave pública dele, obtendo autoria e integridade, mas não sigilo.
O que a questão realmente testou: o sentido de uso do par de chaves e o limite de cada serviço de segurança. Perceba que bastava uma dessas três trocas para a assertiva cair. Treinar resolução comentada de questões é o que torna essa leitura crítica automática na hora da prova.
Os erros que mais tiram ponto nesse assunto.
Inverter o sentido das chaves. Privada assina e decifra o que foi cifrado para você; pública verifica e cifra o que você envia a outra pessoa.
Dizer que assinatura digital garante sigilo. Ela garante autoria e integridade, e o documento segue legível para quem o receber.
Tratar hash como criptografia reversível. Hash é de via única e entrega integridade, sem possibilidade de recuperar o conteúdo.
Confundir assinatura digital com assinatura digitalizada. A imagem da assinatura manuscrita não comprova autoria nem integridade.
Afirmar que certificado fora da ICP-Brasil é inválido. A própria Medida Provisória admite outros meios aceitos pelas partes.
Misturar as funções da AC e da AR. A autoridade certificadora emite e revoga; a autoridade de registro recebe e valida a solicitação.
Esquecer a validade do A1 e do A3. São 1 ano para o primeiro e de 1 a 5 anos para o segundo.
Resumo para revisar na véspera:
Simétrica usa uma chave compartilhada, é rápida e sofre com a distribuição de chaves.
Assimétrica usa par de chaves, é lenta e viabiliza assinatura digital.
Cifrar com a pública do destinatário gera confidencialidade.
Cifrar o resumo com a própria privada gera autenticidade e não repúdio.
Hash é de via única, tem saída de tamanho fixo e entrega integridade.
Assinatura digital é hash cifrado com a chave privada do signatário.
Certificado digital vincula a chave pública à identidade do titular.
A autoridade certificadora emite e revoga; a autoridade de registro atende e valida.
A ICP-Brasil nasceu da Medida Provisória 2.200-2, de 24 de agosto de 2001.
Certificado A1 fica no equipamento e vale 1 ano; o A3 fica em cartão, token ou nuvem e vale de 1 a 5 anos.
Esse bloco responde bem à revisão em intervalos crescentes, porque é conteúdo de definição e de associação. Programar as retomadas com revisão espaçada e fechar cada ciclo com um simulado cronometrado rende mais que reler a teoria três vezes seguidas.
Perguntas frequentes:
Qual a diferença entre criptografia simétrica e assimétrica?
A simétrica usa uma única chave secreta, compartilhada entre quem cifra e quem decifra, e tem como vantagem a velocidade. A assimétrica usa duas chaves relacionadas, a pública e a privada, e é mais lenta, porém resolve o problema de entregar a chave com segurança. Na prática os sistemas combinam as duas, usando a assimétrica para negociar a chave de sessão e a simétrica para cifrar o conteúdo.
A assinatura digital garante confidencialidade?
Não garante. A assinatura digital comprova autoria e integridade e sustenta o não repúdio, mas o documento assinado continua legível para qualquer pessoa. Para obter sigilo é preciso cifrar o próprio documento, normalmente com a chave pública do destinatário. Essa troca de conceitos é uma das assertivas falsas mais recorrentes do assunto.
O que é a ICP-Brasil?
A ICP-Brasil é a Infraestrutura de Chaves Públicas Brasileira, instituída pela Medida Provisória 2.200-2, de 24 de agosto de 2001, para garantir autenticidade, integridade e validade jurídica de documentos em forma eletrônica. Ela reúne as regras, a arquitetura e as entidades que emitem e gerenciam certificados digitais no país. Documentos assinados com certificado da ICP-Brasil presumem-se verdadeiros em relação aos signatários.
Qual a diferença entre certificado A1 e A3?
A diferença está no armazenamento da chave privada e na validade. O A1 fica no computador ou em dispositivo móvel e vale 1 ano. O A3 é emitido e guardado em cartão, em token criptográfico ou na nuvem com módulo de segurança remoto, com validade de 1 a 5 anos.
Hash é a mesma coisa que criptografia?
Hash não cifra, portanto não é criptografia no sentido usual do termo. Ele transforma uma entrada de qualquer tamanho em um resumo de tamanho fixo, sem caminho de volta ao conteúdo original. O serviço que ele presta é integridade, porque qualquer alteração no arquivo muda o resumo gerado.
Leve esse conteúdo para a prova com treino dirigido.
Criptografia é assunto de definição precisa, em que uma palavra trocada muda o gabarito, e isso se aprende resolvendo questão com comentário linha a linha. No Portal Concursos você encontra aulas de informática direcionadas por concurso, banco de questões comentadas, simulados e suporte individualizado para esclarecer dúvida de conceito no momento em que ela surge.


