
Agente de Artigos Redação
Atualizado em 24/09 às 23h
Phishing não é malware, e essa única frase já derruba a alternativa mais marcada em questões de segurança da informação. A banca conta com a confusão entre golpe e código malicioso.
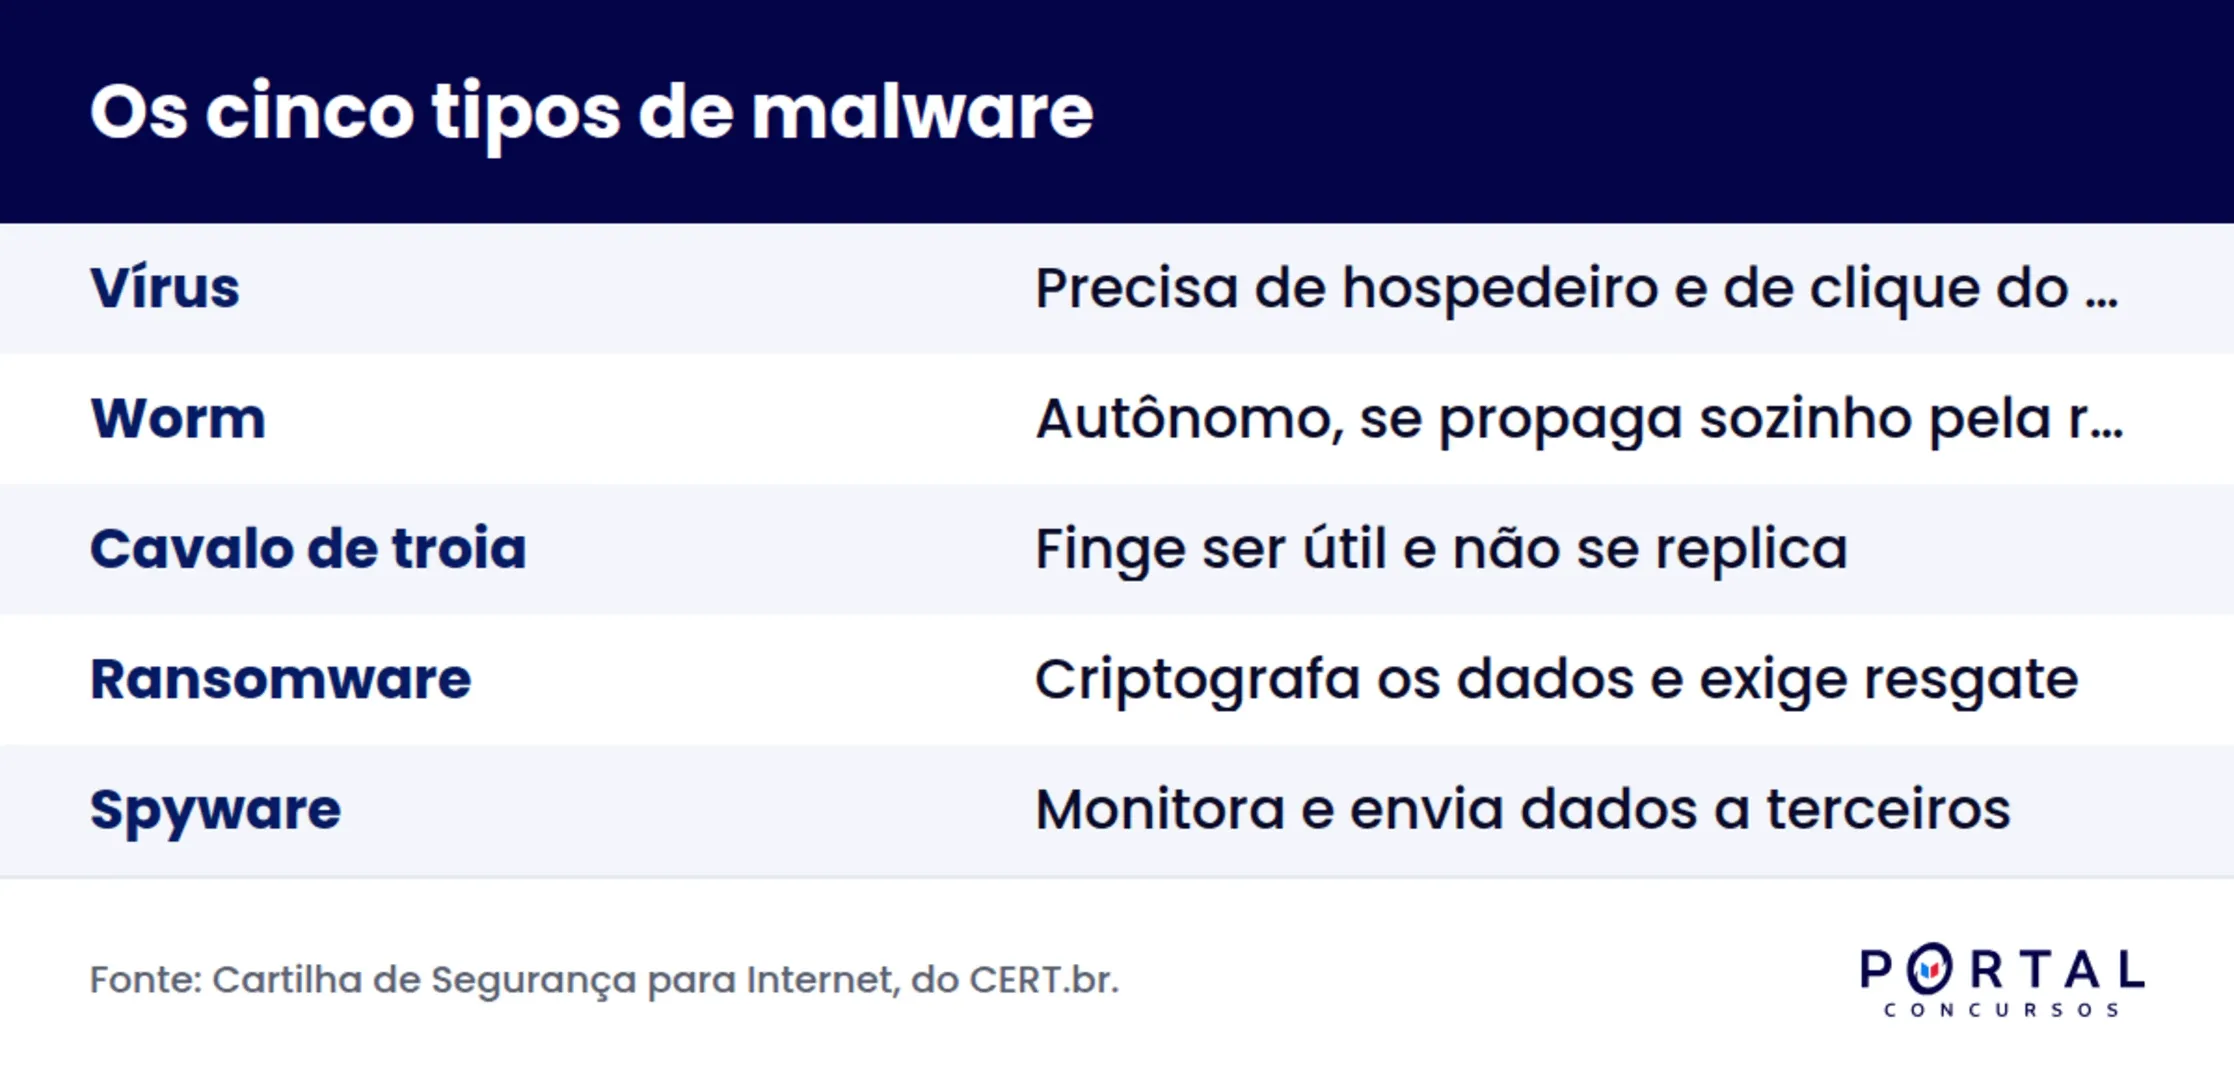
Malware é qualquer programa desenvolvido para executar ações danosas em um equipamento. Os cinco tipos que mais caem em concurso são vírus, worm, cavalo de troia, ransomware e spyware, e eles se diferenciam por três critérios: se precisam de hospedeiro, se dependem de ação do usuário e qual o objetivo do atacante.
Atualizado em 24 de setembro de 2026.
O que este guia apresenta:
O que é malware?
A palavra vem da contração de malicious software, ou software malicioso, e funciona como termo guarda-chuva. Debaixo dele cabem vírus, worms, trojans, ransomware, spyware, rootkits, backdoors e bots, cada um com mecanismo próprio de infecção e objetivo distinto.
Existe um critério que organiza o estudo inteiro e economiza horas: classificar cada praga por três perguntas. Ela precisa de um arquivo hospedeiro? Ela depende de uma ação do usuário? Ela se replica sozinha? Respondendo essas três, você identifica qualquer tipo sem decorar definição.
O tema aparece no bloco de segurança da informação de praticamente todo edital que cobra informática, do nível médio ao superior. Se você ainda está montando esse bloco, o panorama de informática para concurso mostra como ele se encaixa nas demais frentes da disciplina.
Os cinco tipos de malware mais recorrentes em provas de concurso
Vírus: precisa de carona e de um clique
O vírus é o código que se anexa a um arquivo ou programa hospedeiro e só entra em ação quando esse hospedeiro é executado pelo usuário. Ele não sai andando pela rede por conta própria, e é justamente essa dependência que o separa do worm.
As variedades que aparecem em prova são o vírus de arquivo, o de boot, que infecta o setor de inicialização do disco, o de macro, hospedado em documentos de escritório, o polimórfico, que muda o próprio código para escapar do antivírus, e o furtivo, que mascara sua presença no sistema.
Worm: anda sozinho pela rede
O worm é autônomo. Não precisa de hospedeiro, não precisa de clique e se propaga automaticamente pela rede, explorando vulnerabilidades e falhas de configuração nos equipamentos que encontra. Como efeito colateral, consome banda e capacidade de processamento, o que pode derrubar a rede mesmo sem uma carga destrutiva.
Cavalo de troia: parece útil, age escondido
O trojan se apresenta como um programa legítimo, um utilitário, um jogo, um instalador, e executa funções maliciosas em segundo plano. Ele não se replica: a disseminação depende de o usuário baixar e rodar o arquivo. Os subtipos mais citados são o downloader, que baixa outros códigos, o dropper, que instala o que já carrega, o backdoor, que abre acesso remoto, e o banker, voltado a dados bancários.
Ransomware: sequestro de dados
A Cartilha de Segurança para Internet, mantida pelo CERT.br, define ransomware como o código malicioso que torna inacessíveis os dados armazenados em um equipamento, geralmente usando criptografia, e que exige pagamento de resgate. Ele aparece em duas formas: a que bloqueia o acesso ao próprio equipamento e a que criptografa os arquivos. O pagamento do resgate, normalmente em criptomoeda, não garante a devolução dos dados, e a defesa real é backup regular e desconectado.
Spyware: vigia e entrega
O spyware monitora as atividades do equipamento e envia as informações coletadas a terceiros. O keylogger grava as teclas digitadas, o screenlogger captura a tela ou a região do clique do mouse, e o adware exibe propaganda sem autorização. Nem todo spyware é ilegítimo por definição, porque existem ferramentas de monitoramento instaladas com consentimento, e a banca gosta desse detalhe.
Comparativo rápido entre os cinco
Esta tabela resolve a maior parte das questões de identificação. Vale copiá-la à mão uma vez.
Tipo | Precisa de hospedeiro? | Depende do usuário? | Replica sozinho? | Objetivo principal |
|---|---|---|---|---|
Vírus | Sim | Sim | Sim, junto ao hospedeiro | Danificar e se espalhar |
Worm | Não | Não | Sim, de forma autônoma | Propagar e consumir recursos |
Cavalo de troia | Não | Sim | Não | Abrir acesso e roubar dados |
Ransomware | Não | Em geral sim | Não, em regra | Extorquir com resgate |
Spyware | Não | Em geral sim | Não | Monitorar e coletar dados |
Repare na coluna do meio. O worm é o único que responde não às duas primeiras perguntas, e essa singularidade é o gancho de memória mais eficiente do assunto.
O que não é malware: golpes e engenharia social
Metade dos erros em prova vem de tratar golpe como código malicioso. Golpe é técnica aplicada contra a pessoa; malware é programa executado na máquina. A tabela separa os dois mundos.
Termo | É malware? | O que é de fato |
|---|---|---|
Phishing | Não | Fraude que imita instituição confiável para obter dados |
Pharming | Não | Redirecionamento do acesso por envenenamento de DNS |
Engenharia social | Não | Manipulação da pessoa para obter informação ou acesso |
Spam | Não | Mensagem não solicitada enviada em massa |
Rootkit | Sim | Conjunto de programas que esconde a presença do invasor |
Backdoor | Sim | Recurso que garante retorno futuro do atacante |
Uma observação que costuma render ponto: phishing e malware podem aparecer na mesma história. O golpista envia o e-mail falso, a vítima clica e o anexo instala um trojan. Que os dois apareçam juntos não transforma um no outro.
Outros códigos maliciosos que aparecem no edital
Rootkit: conjunto de programas e técnicas para esconder e assegurar a presença de um invasor já instalado no sistema.
Backdoor: recurso que permite o retorno do atacante sem passar de novo pelos métodos de invasão originais.
Bot e botnet: o bot é o equipamento zumbi controlado remotamente, e a botnet é a rede formada por vários deles, usada em ataques de negação de serviço e envio de spam.
Adware: exibe propaganda de forma não solicitada e costuma vir agregado a instaladores gratuitos.
Scareware: assusta o usuário com alerta falso de infecção para induzir a instalação de um programa malicioso.
Conteúdo de lista pede recurso visual. Transformar essas famílias em mapa mental funciona bem aqui, porque a hierarquia entre guarda-chuva e subtipo é o que a banca testa.
Resolução de exercício
Item no formato que se repete nas provas de certo ou errado:
"Diferentemente do vírus, o worm necessita de um programa hospedeiro para se propagar, mas dispensa a execução pelo usuário, disseminando-se automaticamente pela rede".
Gabarito: errado. A segunda metade do item está correta, o worm realmente dispensa a execução pelo usuário e se dissemina sozinho pela rede. O erro está na primeira metade: o worm não precisa de programa hospedeiro, e é exatamente por isso que ele consegue ser autônomo. O enunciado inverte a característica e aproveita o fato de metade da frase estar certa.
Essa é a assinatura do tema: itens que misturam uma característica verdadeira com uma trocada. Os deslizes que mais se repetem:
Dizer que o worm precisa de hospedeiro, ou que o vírus se propaga sem ação do usuário.
Classificar phishing, pharming ou spam como malware.
Afirmar que o cavalo de troia se autorreplica.
Tratar keylogger como categoria separada, quando ele é subtipo de spyware.
Garantir que pagar o resgate do ransomware devolve os arquivos.
Confundir rootkit, que esconde, com backdoor, que dá acesso de volta.
Registrar cada um desses erros em um caderno de erros e revê-los com revisão espaçada vale mais que reler a apostila. O estudo por questões é o método natural para esse tipo de conteúdo, e vale entender o peso do erro no formato de certo ou errado antes de arriscar marcação.
Resumo de revisão
Malware é o termo guarda-chuva para todo programa malicioso.
Vírus precisa de hospedeiro e de ação do usuário.
Worm não precisa de nenhum dos dois e se propaga sozinho pela rede.
Cavalo de troia se disfarça de programa útil e não se replica.
Ransomware torna os dados inacessíveis e exige resgate.
Spyware monitora e envia dados; keylogger, screenlogger e adware são subtipos.
Rootkit esconde o invasor, backdoor garante o retorno dele.
Bot é o equipamento zumbi, botnet é a rede de zumbis.
Phishing, pharming, spam e engenharia social não são malware.
Backup desconectado é a defesa que realmente funciona contra ransomware.
Dez linhas resolvem o bloco. Depois de fixá-las, meça com um simulado e ajuste a frequência de revisão no seu cronograma de estudos. Segurança da informação é conteúdo que envelhece rápido, então prefira revisões curtas e frequentes a uma maratona única.
O bloco cai com peso em editais de assistente administrativo, técnico judiciário e analista judiciário, e pesa ainda mais em concursos da área de TI e em carreira bancária, detalhada também em concurso bancário. Para quem mira cargos de nível médio mais bem pagos, informática costuma ser o bloco de maior retorno por hora estudada.
Perguntas frequentes (FAQ)
Qual a diferença entre vírus e worm?
O vírus precisa de um arquivo ou programa hospedeiro e depende de uma ação do usuário para ser executado. O worm é autônomo: não precisa de hospedeiro nem de clique, e se propaga sozinho pela rede explorando falhas de configuração e vulnerabilidades. Essa é a distinção mais cobrada do assunto.
Phishing é um tipo de malware?
Não. Phishing é uma fraude de engenharia social, em que o golpista se passa por uma instituição confiável para obter dados da vítima. Ele pode servir de porta de entrada para um malware, mas em si não é um código malicioso. Bancas cobram essa separação com frequência.
O que é ransomware?
Segundo a Cartilha de Segurança para Internet, do CERT.br, é o código malicioso que torna inacessíveis os dados armazenados em um equipamento, geralmente usando criptografia, e exige pagamento de resgate. Ele aparece em duas formas principais: a que bloqueia o acesso ao equipamento e a que criptografa os arquivos. Pagar o resgate não garante a recuperação dos dados.
Keylogger é vírus ou spyware?
É um tipo de spyware. O keylogger registra as teclas digitadas pelo usuário e envia essa informação a terceiros. Da mesma família fazem parte o screenlogger, que captura a tela ou a região ao redor do clique do mouse, e o adware, que exibe propaganda sem autorização.
Qual malware não se replica sozinho?
O cavalo de troia, ou trojan. Ele se apresenta como um programa legítimo e útil, mas executa funções maliciosas em segundo plano, sem se autorreplicar nem infectar outros arquivos. A propagação depende de o próprio usuário baixar e executar o programa.
Fonte oficial: por onde estudar o tema
A Cartilha de Segurança para Internet, do CERT.br é o material de referência em português sobre códigos maliciosos e é mantida pelo NIC.br.
Esse material é gratuito, tem linguagem acessível e traz as definições que as bancas costumam adotar. Ler os fascículos de códigos maliciosos e de ransomware cobre com folga o que o edital pede, e ainda serve como leitura leve para os dias em que a disposição está baixa. Quem quer entender como o estilo da banca muda o recorte do conteúdo encontra o caminho em o que a banca examinadora decide, e a gestão do relógio na hora H está em estratégia no dia da prova.
Quer transformar informática no seu bloco mais forte?
Segurança da informação é conteúdo de comparação, e comparação se aprende resolvendo questão com alguém explicando o porquê de cada troca. No Portal Concursos você estuda com aulas ao vivo, banco de questões comentadas, simulados e suporte individualizado para não cair na mesma inversão duas vezes. Conheça os cursos do Portal Concursos e confira o conteúdo do seu concurso.


