
Acácia Monizia Redação
Atualizado em 04/10 às 08h
O Firewall do Windows bloqueia, por padrão, todo o tráfego que entra e libera todo o tráfego que sai. Quem supõe que ele barra os dois sentidos com o mesmo rigor marca a alternativa errada.
Firewall é o mecanismo que filtra o tráfego de rede entre o computador e o mundo externo, aplicando regras que decidem o que passa e o que é descartado. Ele controla conexão, endereço e porta. O antivírus atua em outra camada: examina arquivos e processos em busca de código malicioso já presente no sistema. São funções complementares, e nenhuma substitui a outra.
Atualizado em 4 de outubro de 2026.
Roteiro deste guia:
O que é firewall e para que ele serve?
Firewall é um mecanismo de controle de tráfego que fica posicionado entre duas redes, ou entre um equipamento e a rede, e aplica um conjunto de regras para permitir ou bloquear a passagem de pacotes. A decisão olha para elementos do pacote: endereço de origem, endereço de destino, protocolo de transporte, porta e, em modelos mais avançados, o estado da conexão.
A função dele é delimitar fronteira, e não limpar sujeira. Firewall decide quem conversa com quem. Ele não inspeciona o conteúdo de um arquivo baixado para saber se há código malicioso ali dentro, e essa limitação é a base das questões mais frequentes do assunto.
Existem duas formas de implantação, e a prova gosta da distinção. O firewall pessoal, também chamado de firewall de host, roda no próprio computador e protege aquela máquina. O firewall de rede, ou de perímetro, fica em um equipamento dedicado na borda da rede e protege todos os dispositivos atrás dele. Os dois modelos convivem, porque proteger a borda não resolve ameaça que já circula internamente. Esse raciocínio de camadas está no centro de qualquer edital de segurança da informação para concurso e aparece também no panorama geral de informática para concurso de cargos administrativos.
Tipos de firewall que aparecem na prova:
A classificação por camada de atuação é o conteúdo mais cobrado do tópico. Guarde a tabela abaixo pensando em uma escada: quanto mais alto o modelo atua, mais informação ele enxerga e mais recurso ele consome.
Tipo | O que analisa | Ponto forte | Limitação |
|---|---|---|---|
Filtro de pacotes, sem estado | Cabeçalho de cada pacote isolado | Muito rápido e simples | Ignora o contexto da conexão |
Filtro de estado | Cabeçalho mais a tabela de conexões ativas | Reconhece resposta de conexão legítima | Consome memória para manter o estado |
Proxy, ou gateway de aplicação | Conteúdo do protocolo da aplicação | Controle fino e registro detalhado | Mais lento e específico por serviço |
Firewall de nova geração | Aplicação, usuário e assinatura de ameaça | Reúne filtragem e inspeção profunda | Custo e complexidade de operação |
O filtro de estado merece atenção especial, porque é dele que sai a questão de nível intermediário. Esse modelo mantém uma tabela com as conexões em andamento, então consegue autorizar automaticamente o pacote de resposta a uma conexão que o próprio usuário iniciou, sem precisar de regra explícita para cada retorno. O filtro sem estado não tem essa memória e trata cada pacote como se fosse o primeiro.
O proxy costuma vir numa questão separada, e a palavra-chave dele é intermediação. Em vez de a estação falar direto com o servidor externo, ela fala com o proxy, que repassa o pedido em seu próprio nome. Isso permite controle de conteúdo, cache e registro de acesso, assunto que se cruza com as questões de navegadores e de redes de computadores no mesmo edital.
Regras, perfis e o comportamento padrão no Windows.
Regra de firewall é a instrução que diz o que fazer com determinado tráfego, e ela se divide por sentido. Regra de entrada trata do que chega ao equipamento. Regra de saída trata do que parte dele. Essa separação parece óbvia, mas é justamente onde a banca constrói a assertiva falsa.
Segundo a documentação oficial do Firewall do Windows publicada pela Microsoft, o comportamento padrão é bloquear todo o tráfego de entrada que não tenha sido solicitado nem corresponda a uma regra, e permitir todo o tráfego de saída que não corresponda a uma regra. Em outras palavras, a postura padrão é restritiva na entrada e permissiva na saída.
Os três perfis de rede.
O mesmo firewall aplica conjuntos de regras diferentes conforme o tipo de rede conectada, e são três os perfis previstos na documentação do produto.
Rede de domínio: aplicado automaticamente quando o dispositivo associado a um domínio detecta um controlador de domínio.
Rede privada: pensado para redes domésticas ou de confiança, definido manualmente por quem administra o equipamento.
Rede pública: o mais restritivo, voltado a pontos de acesso abertos como aeroportos e cafés, e aplicado por padrão a toda rede não identificada.
Guarde este detalhe, porque ele vira questão direta: a rede não identificada cai no perfil público, o mais fechado dos três. O nome exibido do serviço na lista de serviços do sistema é Firewall do Windows Defender, informação que a banca já usou para testar atenção a nomenclatura. Vale a mesma disciplina de leitura exigida nas questões de hardware e software do edital.
Portas e protocolos que a regra precisa conhecer:
Regra de firewall trabalha com número de porta, então a tabela de portas conhecidas é conteúdo obrigatório. Os valores abaixo seguem o registro oficial de nomes de serviço e números de porta mantido pela IANA como referência.
Serviço | Porta | Transporte | Para que serve |
|---|---|---|---|
FTP, dados e controle | 20 e 21 | TCP | Transferência de arquivos |
SSH | 22 | TCP | Acesso remoto cifrado |
Telnet | 23 | TCP | Acesso remoto sem cifragem |
SMTP | 25 | TCP | Envio de mensagem de correio |
DNS | 53 | TCP e UDP | Resolução de nomes |
HTTP | 80 | TCP | Navegação web sem cifragem |
POP3 | 110 | TCP | Recebimento de correio |
IMAP | 143 | TCP | Acesso a correio no servidor |
SNMP | 161 | TCP e UDP | Gerência de rede |
LDAP | 389 | TCP e UDP | Serviço de diretório |
HTTPS | 443 | TCP | Navegação web sobre TLS |
Submissão de correio | 587 | TCP | Envio autenticado de mensagem |
IMAPS | 993 | TCP | IMAP sobre TLS |
POP3S | 995 | TCP | POP3 sobre TLS |
RDP | 3389 | TCP e UDP | Área de trabalho remota |
Repare no padrão que organiza a memorização: o serviço cifrado quase sempre ocupa uma porta diferente da versão aberta. HTTP fica em 80 e HTTPS em 443. IMAP fica em 143 e IMAPS em 993. POP3 fica em 110 e POP3S em 995. Fixar os pares em vez de números soltos reduz o esforço pela metade, e a mesma lógica aparece no estudo de protocolos de correio eletrônico em suas versões seguras.
Antivírus: o que ele faz que o firewall não faz.
Antivírus é o programa que examina arquivos, memória e processos em busca de código malicioso, com o objetivo de detectar, bloquear e remover a ameaça. Ele trabalha sobre o conteúdo, enquanto o firewall trabalha sobre o tráfego.
Três métodos de detecção costumam aparecer em questão de associação. A detecção por assinatura compara o arquivo com um banco de padrões conhecidos, é precisa para pragas catalogadas e cega para ameaça inédita. A detecção heurística analisa características suspeitas do código, alcançando variantes novas ao custo de alarme falso. A análise comportamental observa o que o programa faz em execução, identificando ação típica de praga mesmo sem assinatura correspondente.
Daí sai a conclusão que a prova quer ver: antivírus desatualizado perde eficácia porque a base de assinaturas envelhece. E firewall ligado não dispensa antivírus, porque um arquivo infectado pode entrar por uma conexão que o próprio usuário autorizou. Para reconhecer as ameaças que o antivírus combate, vale estudar os tipos de código malicioso com a mesma atenção dada aos mecanismos de proteção.
Firewall, antivírus e proxy lado a lado:
Esta é a tabela que fecha o assunto. Quando a questão apresentar um cenário e perguntar qual mecanismo resolve, a resposta sai da coluna do meio.
Mecanismo | Sobre o que atua | Resolve | Não resolve |
|---|---|---|---|
Firewall | Tráfego de rede, por endereço e porta | Conexão indevida de entrada ou saída | Arquivo infectado já no disco |
Antivírus | Arquivos, memória e processos | Código malicioso no equipamento | Acesso de rede não autorizado |
Proxy | Requisição da aplicação | Controle de conteúdo, cache e registro | Ameaça que não passa por ele |
Antispam | Mensagem de correio recebida | Mensagem não solicitada em massa | Praga trazida por outro caminho |
A última coluna é a mais valiosa para prova de certo ou errado, porque a assertiva falsa quase sempre atribui a um mecanismo a função do vizinho. Dizer que o firewall remove vírus do computador é o exemplo mais clássico, e aparece com pequenas variações em edital após edital.
Como as bancas cobram firewall e antivírus?
O formato de certo ou errado explora o limite de cada mecanismo. A assertiva descreve corretamente o que o firewall faz e, na oração final, acrescenta uma atribuição que pertence ao antivírus. Ler a frase até o ponto final antes de julgar é a técnica que o modelo de prova do Cebraspe exige.
Em múltipla escolha, aparecem dois padrões. O primeiro é a questão de cenário: a banca descreve uma situação de rede e pede qual mecanismo ou qual tipo de firewall atende. O segundo é a questão de porta, em que o enunciado cita um serviço e as alternativas trazem números. Provas da FGV e da Vunesp gostam do cenário, enquanto a FCC tende a cobrar definição literal.
Bancas de perfil regional como a Quadrix e a Fundatec entre outras puxam para o lado prático do sistema operacional, cobrando perfil de rede e caminho de configuração. A IBFC costuma trabalhar com enunciado curto e alternativa direta. Conhecer o perfil da banca examinadora do seu concurso muda a forma de estudar o mesmo conteúdo.
Um recorte que tem crescido nos editais é a proteção em ambiente de nuvem, em que o filtro de tráfego passa a ser configurado como serviço do provedor. Quem já estudou computação em nuvem faz essa ponte com facilidade, e o tema conversa com os controles previstos nas normas de gestão da segurança da informação.
Exercício resolvido com passo a passo.
A assertiva a seguir é adaptada, redigida no estilo de julgamento das bancas que trabalham com certo ou errado. Ela não reproduz questão de prova específica.
Enunciado: o firewall pessoal do sistema operacional, em sua configuração padrão, bloqueia tanto o tráfego de entrada quanto o de saída que não corresponda a uma regra, e realiza a varredura dos arquivos recebidos para remover eventual código malicioso.
Passo 1: quebrar a assertiva em partes. A frase traz duas afirmações independentes. A primeira é sobre o comportamento padrão nos dois sentidos de tráfego. A segunda é sobre varredura e remoção de código malicioso.
Passo 2: testar o comportamento padrão. A documentação do produto é explícita: o padrão bloqueia o tráfego de entrada não solicitado e permite o tráfego de saída que não corresponda a uma regra. Logo, o bloqueio padrão não alcança os dois sentidos. Primeira afirmação incorreta.
Passo 3: testar a varredura de arquivos. Varredura de arquivo e remoção de praga são atribuições do antivírus. Firewall filtra tráfego por endereço, protocolo e porta, e não inspeciona conteúdo de arquivo em busca de assinatura. Segunda afirmação incorreta.
Passo 4: julgar. A assertiva está errada. O padrão é restritivo apenas na entrada, e varredura de arquivo pertence ao antivírus.
O que a questão realmente testou: o sentido do bloqueio padrão e a fronteira entre dois mecanismos de proteção. Perceba que cada parte da frase cairia sozinha, e que a banca juntou as duas para aumentar a chance de erro. Esse tipo de leitura se desenvolve com resolução de questões comentadas em volume.
Os erros mais comuns nesse tópico.
Dizer que firewall remove vírus. Ele filtra tráfego de rede; remoção de praga é tarefa do antivírus.
Supor bloqueio padrão nos dois sentidos. No Windows, o padrão bloqueia a entrada não solicitada e libera a saída.
Confundir filtro de pacotes com filtro de estado. Só o segundo guarda a tabela de conexões ativas.
Tratar proxy como sinônimo de firewall. Proxy intermedeia requisição de aplicação, com cache e registro de acesso.
Achar que rede não identificada entra no perfil privado. Ela cai no perfil público, que é o mais restritivo.
Trocar as portas do serviço cifrado. HTTPS é 443, IMAPS é 993 e POP3S é 995.
Esquecer a atualização da base de assinaturas. Antivírus desatualizado não reconhece praga recém-catalogada.
Resumo para revisar na véspera:
Firewall filtra tráfego por endereço, protocolo, porta e, no modelo com estado, por conexão.
Firewall pessoal protege o equipamento; firewall de rede protege o perímetro.
Filtro de pacotes é sem estado; filtro de estado mantém tabela de conexões.
Proxy atua na camada de aplicação e permite cache, controle e registro.
No Windows, o padrão bloqueia entrada não solicitada e permite saída.
Os perfis são rede de domínio, rede privada e rede pública.
Rede não identificada recebe o perfil público, o mais restritivo.
Antivírus detecta por assinatura, por heurística e por comportamento.
Firewall não remove praga e antivírus não controla conexão de rede.
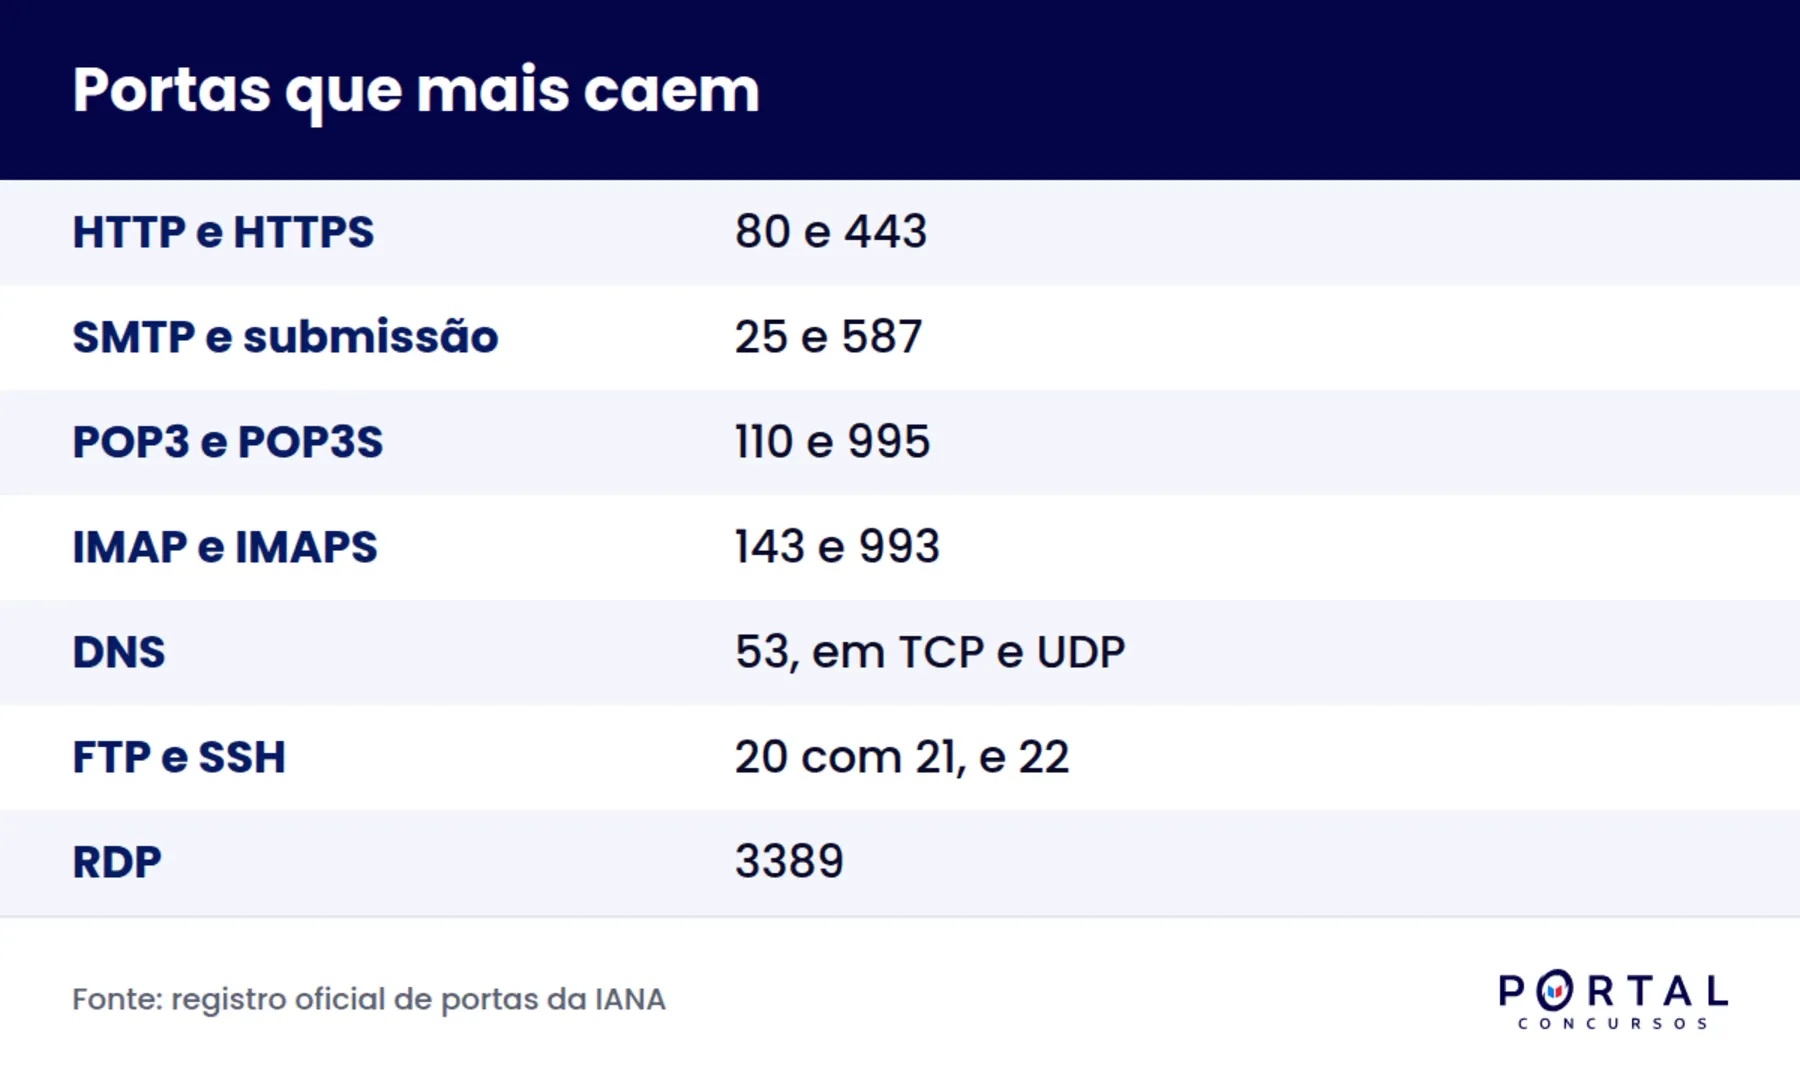
Pares de porta a decorar: 80 e 443, 110 e 995, 143 e 993, 25 e 587.
Esse bloco rende muito em cartão de revisão, porque é quase todo associação entre nome e função. Combinar revisão espaçada com um banco de questões organizado por tema e fechar a semana com simulado cronometrado mostra rápido quais portas você realmente fixou.
Perguntas frequentes:
O que é firewall em palavras simples?
Firewall é um porteiro de rede. Ele fica entre o seu equipamento e a internet e aplica regras que decidem qual conexão entra e qual conexão sai, olhando endereço, protocolo e porta. Ele não abre os arquivos para procurar vírus, apenas controla quem pode conversar com quem.
Firewall substitui o antivírus?
Não substitui, porque os dois atuam em camadas diferentes. O firewall controla o tráfego de rede e o antivírus examina arquivos e processos em busca de código malicioso. Um arquivo infectado pode chegar por uma conexão que o usuário autorizou, e nesse caso só o antivírus consegue agir.
Qual a diferença entre firewall com estado e sem estado?
O firewall sem estado, conhecido como filtro de pacotes, avalia cada pacote isoladamente pelo cabeçalho, sem lembrar do que veio antes. O firewall com estado mantém uma tabela das conexões ativas e por isso reconhece o pacote de resposta a uma conexão legítima já iniciada. O segundo é mais seguro e consome mais memória.
O firewall do Windows bloqueia o tráfego de saída?
Por padrão, não bloqueia. A configuração padrão documentada permite todo o tráfego de saída que não corresponda a uma regra específica, enquanto bloqueia o tráfego de entrada que não tenha sido solicitado nem corresponda a uma regra. É possível criar regras de saída para restringir programas, mas isso exige configuração manual.
Quais portas caem mais em prova de informática?
As mais recorrentes são 80 para HTTP, 443 para HTTPS, 25 para SMTP, 110 para POP3, 143 para IMAP, 53 para DNS, 21 para FTP e 22 para SSH. Vale memorizar também os pares cifrados, com 993 para IMAPS e 995 para POP3S. Decorar em pares de serviço aberto e serviço cifrado facilita bastante.
Transforme essa teoria em acerto na folha de respostas.
Firewall e antivírus são conteúdo de fronteira, em que a banca ganha a questão trocando a atribuição de um pelo outro, e só o treino repetido com questão comentada fixa esse limite. As aulas de informática do Portal Concursos são direcionadas por concurso e vêm com banco de questões comentadas, simulados e suporte individualizado para resolver dúvida de conceito na hora.


