
Por Luan Loureiro

Spoofing e Sniffing para Concurso: o que são e como caem na prova.
Um e-mail que parece ter vindo do seu banco pode não ter saído de lá, e é exatamente essa falsificação que separa quem entende spoofing de quem só decorou o nome do ataque.
Spoofing é a falsificação de uma identidade, como um endereço de e-mail, um site ou um endereço de rede, para fazer a vítima confiar em algo que não é real, enquanto sniffing é a interceptação dos dados que trafegam em uma rede de computadores, segundo a Cartilha de Segurança para Internet do CERT.br.
Neste guia, você vai encontrar:
- O que são spoofing e sniffing?
- Tipos de spoofing mais cobrados em prova.
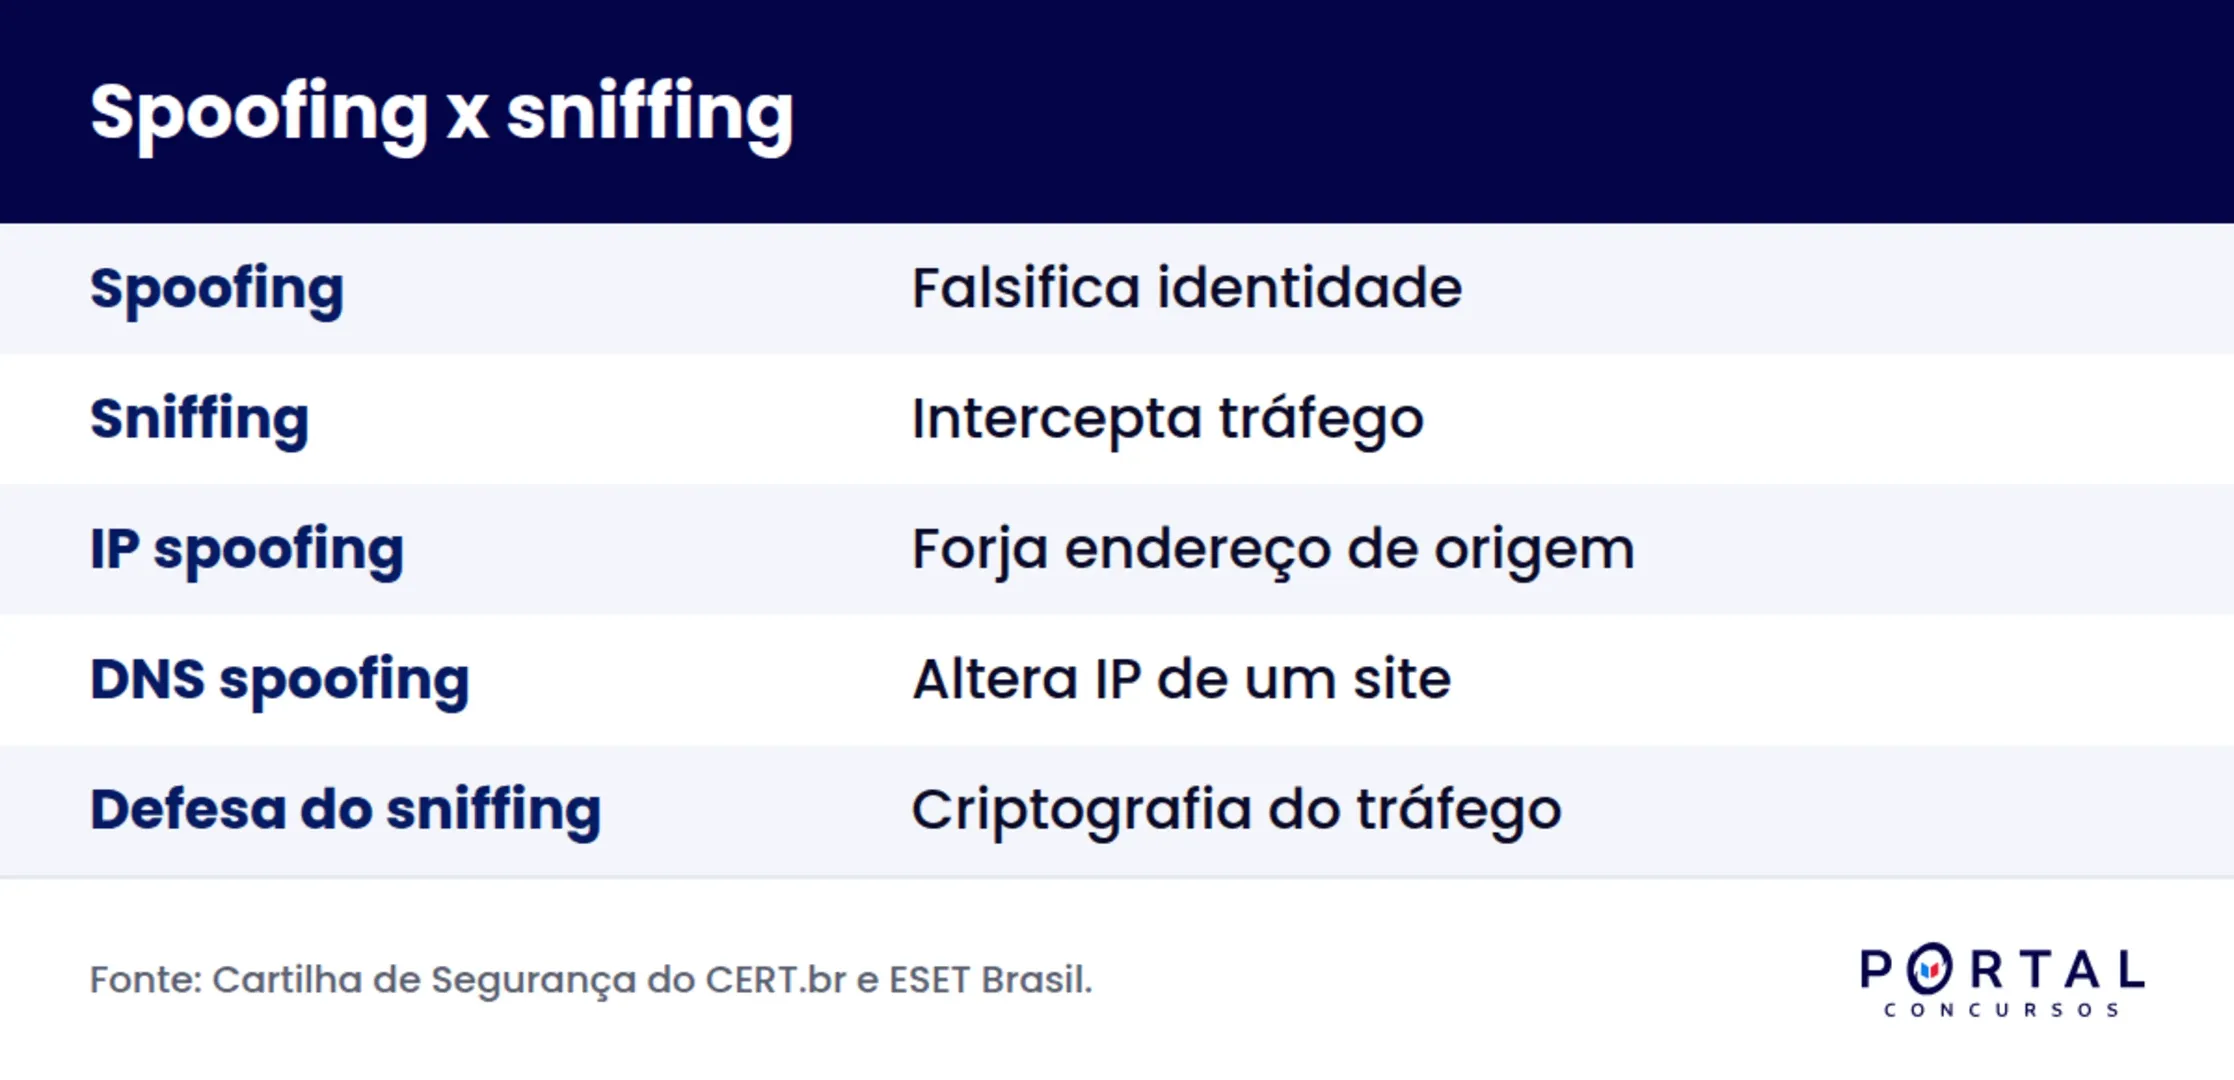
- Spoofing x sniffing em uma tabela.
- Exercício resolvido: questão no estilo de banca.
- Erros mais comuns sobre spoofing e sniffing.
- Resumo de spoofing e sniffing para revisão:
- Perguntas frequentes:
- Pronto para dominar segurança da informação na sua prova?
O que são spoofing e sniffing?
A Cartilha de Segurança para Internet do CERT.br define a falsificação de e-mail, um dos tipos de spoofing, como a alteração de campos do cabeçalho de uma mensagem para fazer parecer que ela foi enviada de uma determinada origem, prática possível porque o protocolo SMTP permite forjar campos como "De" e "Responder a". O golpe é usado na propagação de malware, no envio de spam e em ataques de phishing, quando o remetente finge ser um banco, uma empresa ou um contato conhecido.
Já o sniffing, segundo a mesma cartilha, consiste em inspecionar os dados que trafegam em uma rede de computadores com o uso de programas chamados sniffers. De forma legítima, administradores de rede usam sniffers para diagnosticar problemas de conexão, mas, de forma maliciosa, um atacante pode usá-los para capturar senhas, números de cartão de crédito e outras informações sensíveis que passem sem criptografia pela rede. Esse tema costuma aparecer ao lado de criptografia simétrica e assimétrica nos editais, porque a própria cartilha do CERT.br recomenda o uso de criptografia como principal defesa contra a interceptação de tráfego.
A banca costuma unir os dois assuntos na mesma questão justamente porque um ataque de spoofing pode abrir caminho para o sniffing: ao se passar por um ponto de acesso confiável de uma rede, o atacante consegue posicionar sua máquina no meio do caminho entre a vítima e o destino real, e só então começa a interceptar o tráfego com um sniffer. Entender essa sequência, falsificar a identidade primeiro e interceptar os dados depois, evita o erro mais comum de tratar os dois ataques como sinônimos ou como etapas isoladas sem relação entre si.
Tipos de spoofing mais cobrados em prova.
IP spoofing.
O atacante forja o endereço IP de origem dos pacotes de dados, fazendo uma mensagem parecer que partiu de uma fonte confiável. A ESET Brasil explica que essa técnica costuma ter como objetivo obter acesso não autorizado a um sistema que confia em determinados endereços de rede, driblando regras de firewall que liberam tráfego apenas de IPs já cadastrados como confiáveis.
DNS spoofing.
Também chamado de envenenamento de cache DNS, esse tipo de spoofing altera a informação guardada em um servidor DNS sobre qual endereço IP corresponde a um determinado site, redirecionando a vítima do endereço legítimo para outro endereço, controlado pelo atacante, sem que ela perceba a troca na barra de endereços do navegador.
E-mail spoofing.
É a falsificação dos dados do remetente para simular que a mensagem veio de um banco, de uma empresa ou de um contato conhecido, geralmente pedindo dados pessoais ou financeiros, às vezes com anexos que instalam malware no computador da vítima.
Site spoofing.
Um site falso copia a aparência visual de um site real para fazer a vítima digitar login, senha ou dados de pagamento. A ESET Brasil observa que esse tipo costuma estar ligado ao IP spoofing e ao DNS spoofing, que podem redirecionar a vítima até a página falsa sem que ela precise clicar em nenhum link suspeito.
Caller ID spoofing.
O atacante exibe um número de telefone falso, muitas vezes em ligações automatizadas, para convencer a vítima a atender e compartilhar dados pessoais por telefone, técnica comum em golpes que se passam por bancos ou órgãos públicos.
ARP spoofing.
O atacante faz um computador se passar por um membro legítimo de uma rede local, enviando respostas falsas ao protocolo ARP para associar o seu próprio endereço físico a um endereço IP que não é dele. Com isso, o tráfego que deveria ir para outro equipamento da rede passa primeiro pela máquina do atacante, que pode lê-lo ou alterá-lo antes de deixá-lo seguir, segundo a definição citada pela ESET Brasil para essa variante do ataque.
Spoofing x sniffing em uma tabela.
A tabela a seguir resume a diferença essencial entre os dois ataques e os tipos de spoofing mais citados em prova.
| Ataque | O que faz | Exemplo citado em prova |
|---|---|---|
| Spoofing | Falsifica uma identidade (e-mail, site, IP, DNS ou número de telefone) para ganhar a confiança da vítima. | E-mail que parece vir de um banco, mas foi forjado. |
| Sniffing | Intercepta dados que já estão trafegando na rede, sem alterar identidade alguma. | Captura de senha digitada em uma rede Wi-Fi sem criptografia. |
| IP spoofing | Forja o endereço de origem dos pacotes de rede. | Acesso indevido a um sistema que confia em certos IPs. |
| DNS spoofing | Altera o endereço associado a um site em um servidor DNS. | Redirecionamento para uma página falsa sem o usuário notar. |
| ARP spoofing | Associa o próprio endereço físico a um IP que não é dele dentro de uma rede local. | Interceptação do tráfego de outro equipamento da mesma rede. |
A segunda tabela organiza as defesas mais citadas pela cartilha do CERT.br e por fornecedores de segurança contra cada um dos dois ataques.
| Defesa | Contra qual ataque protege |
|---|---|
| Criptografia do tráfego | Sniffing, porque impede a leitura dos dados mesmo que sejam interceptados. |
| Verificação de remetente e domínio | E-mail spoofing e site spoofing, ao conferir inconsistências no cabeçalho e na URL. |
| Configuração segura do servidor DNS | DNS spoofing, ao reduzir a chance de envenenamento de cache. |
| Desconfiança de ligações não solicitadas | Caller ID spoofing, evitando compartilhar dados por telefone sem confirmar a origem. |
Exercício resolvido: questão no estilo de banca.
Questão (estilo Cebraspe, certo ou errado, adaptada): O sniffing consiste em falsificar a identidade de um remetente de e-mail para induzir a vítima a fornecer dados pessoais, enquanto o spoofing consiste em interceptar o tráfego de uma rede de computadores para capturar senhas e outras informações sensíveis.
Gabarito comentado: errado. A questão trocou as definições dos dois ataques. O sniffing é quem intercepta o tráfego de uma rede para capturar dados sensíveis, usando programas chamados sniffers. O spoofing é quem falsifica uma identidade, como o remetente de um e-mail, um site ou um endereço de rede, para enganar a vítima. Trocar essas duas definições é o erro mais comum cobrado pelas bancas nesse assunto.
Erros mais comuns sobre spoofing e sniffing.
- Inverter as definições de spoofing e sniffing, atribuindo a falsificação de identidade ao sniffing e a interceptação de tráfego ao spoofing.
- Achar que spoofing é só um tipo de ataque, esquecendo que existem várias variantes, como IP, DNS, e-mail, site e caller ID spoofing.
- Confundir phishing com spoofing, sem notar que o phishing é o golpe de engenharia social, e o spoofing é a técnica de falsificação que o viabiliza.
- Achar que sniffing é sempre malicioso, ignorando o uso legítimo por administradores de rede para diagnóstico de problemas.
- Esquecer que a criptografia do tráfego é a defesa citada pela cartilha do CERT.br especificamente contra o sniffing.
Resumo de spoofing e sniffing para revisão:
- Spoofing é a falsificação de uma identidade, como e-mail, site, IP, DNS ou número de telefone.
- Sniffing é a interceptação de dados que já trafegam em uma rede de computadores, usando sniffers.
- Os tipos de spoofing mais cobrados são IP spoofing, DNS spoofing, e-mail spoofing, site spoofing e caller ID spoofing.
- A principal defesa contra sniffing é a criptografia do tráfego, segundo a cartilha do CERT.br.
- Spoofing e phishing costumam andar juntos, mas são conceitos diferentes: um falsifica identidade, o outro é o golpe de engenharia social.
Leia também sobre segurança da informação para concurso:
- Engenharia social e phishing para concurso
- Tipos de malware para concurso
- Ataque de força bruta para concurso
- Firewall para concurso
- Criptografia simétrica e assimétrica
- Autenticação de dois fatores para concurso
- Lei Carolina Dieckmann e crimes informáticos
- Protocolo SSH para concurso
- DNS para concurso
- LGPD para concurso
- Máquina virtual para concurso
- Deep web e dark web para concurso
- Tipos de backup para concurso
Perguntas frequentes:
Qual a diferença entre spoofing e sniffing?
Spoofing falsifica uma identidade, como um e-mail, um site ou um endereço de rede. Sniffing intercepta dados que já estão trafegando em uma rede, sem falsificar identidade alguma.
O que é IP spoofing?
É a falsificação do endereço IP de origem em pacotes de dados, usada para fazer uma mensagem parecer que partiu de uma fonte confiável e, assim, obter acesso indevido a um sistema.
Spoofing é a mesma coisa que phishing?
Não. O phishing é o golpe de engenharia social que engana a vítima, enquanto o spoofing é a técnica de falsificação de identidade que costuma viabilizar esse golpe, como em um e-mail que parece vir de um banco.
Como se proteger contra sniffing?
A principal defesa, segundo a cartilha do CERT.br, é o uso de criptografia para proteger os dados em trânsito, o que impede a leitura das informações mesmo que o tráfego seja interceptado.
Esse tema cai em qual tipo de concurso?
Aparece em provas de informática básica de qualquer nível e, com mais profundidade sobre protocolos e defesas de rede, em cargos de TI, analista de sistemas e segurança da informação.
Pronto para dominar segurança da informação na sua prova?
Quem separa bem spoofing de sniffing já elimina uma das pegadinhas mais recorrentes de segurança da informação, e o próximo passo é revisar toda a disciplina com questões comentadas no seu ritmo. Conheça os cursos do Portal Concursos em cursosdoportal.com.br/cursos e continue avançando na preparação.
Downloads
Oferta Comercial
Todos os cursos e o banco de questões do Portal por R$ 797,00 ou 12x de R$ 74,39
Acesso a todos os cursos da plataforma, banco de questões com provas reais das bancas e simulados ilimitados com desempenho detalhado. Acesso por 12 meses.
Ver planos da assinaturaTotal parcelado: R$ 892,64. Pix, boleto ou cartão em até 12x. Garantia de 7 dias com reembolso integral. Nota 9,3 e selo RA1000 no Reclame Aqui (julho de 2026).


