
Por Luan Loureiro

Ataque de Força Bruta para Concurso: o que é e como a banca cobra.
Trocar a senha depois de um ataque de força bruta às vezes não resolve nada, porque o invasor já pode ter lido seus e-mails e contatos antes de você notar qualquer coisa errada.
Ataque de força bruta é a tentativa de adivinhar, por tentativa e erro, um nome de usuário e uma senha, geralmente usando ferramentas automatizadas que testam milhares de combinações por segundo, conforme descreve a Cartilha de Segurança para Internet do CERT.br, referência oficial brasileira em segurança da informação.
Neste guia, você vai encontrar:
- O que é um ataque de força bruta?
- Tipos de ataque de força bruta.
- Como funciona na prática: tabela comparativa.
- Exercício resolvido: questão no estilo de banca.
- Erros mais comuns sobre força bruta na prova.
- Resumo de força bruta para revisão:
- Perguntas frequentes:
- Pronto para fechar as lacunas de segurança da informação?
O que é um ataque de força bruta?
A Cartilha de Segurança para Internet, publicada pelo CERT.br como referência oficial brasileira em segurança, define o ataque de força bruta como a tentativa de descobrir uma senha testando, uma a uma, combinações baseadas em dicionários de palavras, substituições de caracteres e dados pessoais da vítima, como data de nascimento ou nome de familiares. Na grande maioria dos casos, segundo a própria cartilha, esses ataques são realizados com ferramentas automatizadas, e não por uma pessoa digitando senha por senha manualmente, o que explica a velocidade com que milhares de tentativas podem ser feitas contra o mesmo sistema em poucos minutos.
O CERT.br é o Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança no Brasil, mantido pelo NIC.br, e a cartilha publicada por esse centro é a referência mais citada em concursos brasileiros sempre que o edital pede noções de segurança da informação, justamente por reunir definições e recomendações já validadas pela comunidade técnica nacional.
O documento também lista as consequências de um ataque bem-sucedido: o invasor pode trocar a sua senha e impedir que você acesse novamente a própria conta, ler seus e-mails e contatos, ou publicar conteúdo malicioso em seu nome em uma rede social. É por isso que esse tema aparece junto com a engenharia social e phishing na maioria dos editais de segurança da informação.
Tipos de ataque de força bruta.
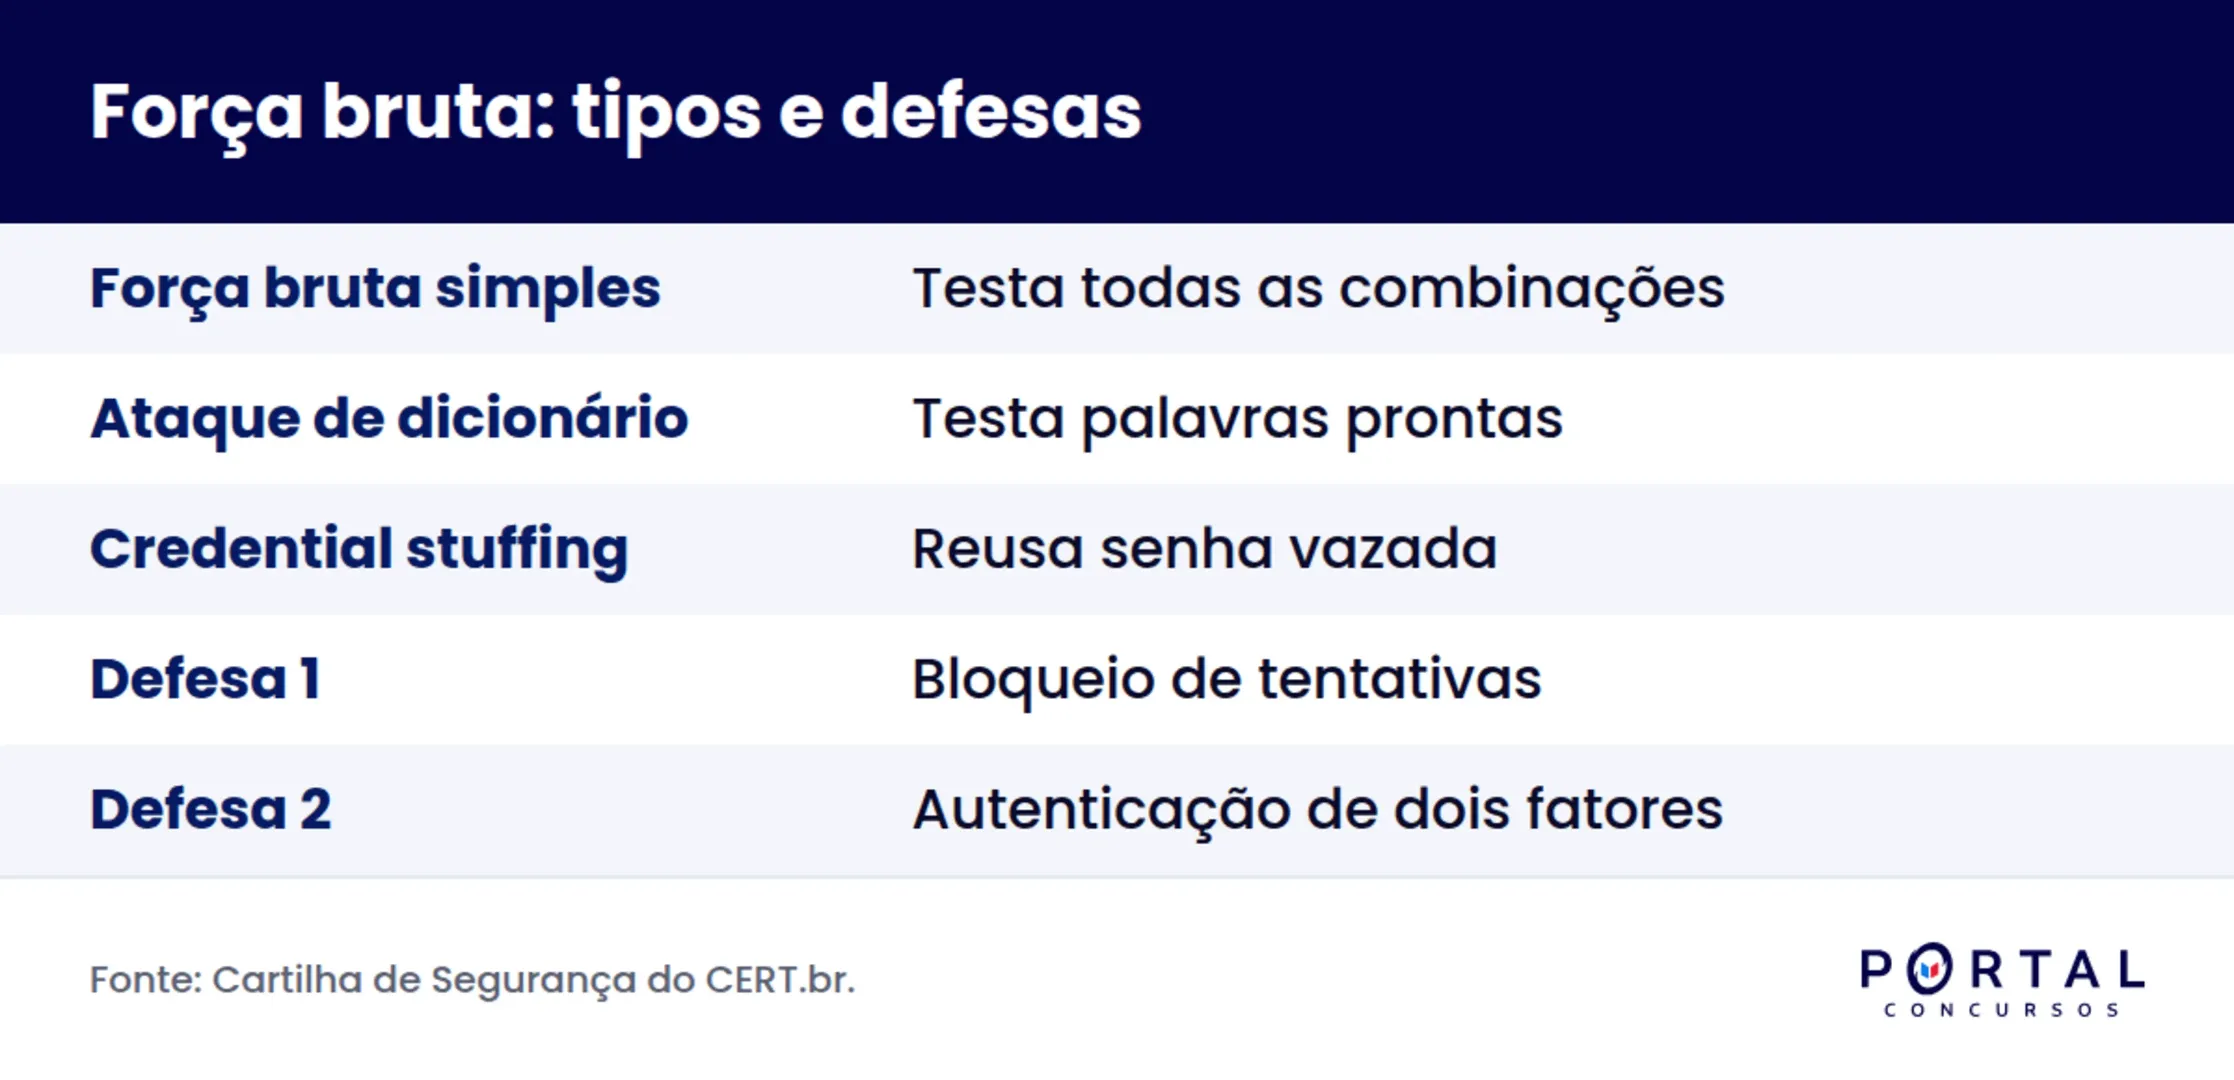
Força bruta simples.
Testa sistematicamente todas as combinações possíveis de caracteres até acertar a senha correta, sem nenhuma estratégia além da exaustão. A Cloudflare explica que esse tipo de ataque costuma ser executado por scripts ou bots contra páginas de login, e atinge senhas, chaves de criptografia e logins de acesso remoto. Torna-se inviável na prática quando a senha é longa e aleatória, porque o número de combinações possíveis cresce de forma exponencial a cada caractere adicional.
Ataque de dicionário.
Em vez de testar toda combinação de caracteres possível, o ataque de dicionário testa palavras e frases comuns, já catalogadas em listas prontas, muitas delas disponíveis publicamente na internet em diferentes idiomas, conforme aponta a cartilha do CERT.br. É mais rápido do que a força bruta simples, porque reduz bastante o número de tentativas, mas falha diante de senhas longas que misturam letras, números e símbolos sem formar uma palavra reconhecível.
Credential stuffing.
Reaproveita um par de login e senha que já foi vazado em um serviço para tentar o acesso em outros serviços populares, apostando que boa parte das pessoas repete a mesma senha em vários cadastros. A Cloudflare cita esse tipo de ataque como uma das técnicas mais usadas atualmente contra sistemas com grande volume de usuários, incluindo portais de órgãos públicos.
Força bruta reversa.
Em vez de testar várias senhas para um único usuário, o ataque de força bruta reversa parte de uma senha comum, já conhecida por ter aparecido em vazamentos anteriores, e testa essa mesma senha contra uma lista grande de nomes de usuário diferentes. A lógica se inverte, mas o princípio de tentativa e erro continua o mesmo, e esse tipo tende a passar despercebido por sistemas que só monitoram tentativas repetidas vindas de uma única conta.
Como funciona na prática: tabela comparativa.
A tabela a seguir organiza os três tipos mais citados em prova, com a lógica de cada um.
| Tipo de ataque | Como funciona | Quando falha |
|---|---|---|
| Força bruta simples | Testa todas as combinações possíveis de caracteres, sem estratégia. | Diante de senhas longas e aleatórias, pelo crescimento exponencial de combinações. |
| Ataque de dicionário | Testa palavras e frases comuns, catalogadas em listas prontas. | Diante de senhas sem palavras reconhecíveis, com mistura de caracteres. |
| Credential stuffing | Reaproveita login e senha já vazados em outro serviço. | Quando o usuário não repete a mesma senha em serviços diferentes. |
| Força bruta reversa | Testa uma senha comum já conhecida contra muitos nomes de usuário. | Quando o sistema monitora tentativas repetidas por conta e por origem. |
A segunda tabela reúne as defesas mais cobradas pelas bancas, do lado do sistema e do lado do usuário.
| Camada de defesa | O que faz |
|---|---|
| Bloqueio de tentativas | O sistema trava a conta após um número de tentativas de acesso sem sucesso, como já cita o CERT.br. |
| Senha forte e exclusiva | Reduz as chances de sucesso do ataque e evita que um vazamento afete outros serviços. |
| Autenticação de dois fatores | Exige um segundo fator além da senha, mesmo que a senha seja descoberta. |
| Criptografia dos dados | Protege a senha armazenada mesmo que o banco de dados seja comprometido. |
Exercício resolvido: questão no estilo de banca.
Questão (estilo FCC, múltipla escolha, adaptada): Um técnico de informática constatou que um sistema estava recebendo milhares de tentativas automatizadas de login por minuto, cada uma usando uma combinação diferente de caracteres, sem qualquer relação com palavras do dicionário. Essa situação caracteriza um ataque de:
(A) phishing. (B) sniffing. (C) força bruta simples. (D) ataque de dicionário. (E) spoofing.
Gabarito comentado: alternativa C. A questão descreve exatamente a força bruta simples, que testa combinações de caracteres sem usar uma lista de palavras prontas, diferente do ataque de dicionário, que parte de termos já catalogados. Phishing e spoofing envolvem engano e falsificação de identidade, não tentativa e erro de senha, e sniffing é a interceptação de dados que já estão em trânsito na rede, não a quebra de uma senha.
Erros mais comuns sobre força bruta na prova.
- Confundir força bruta com phishing, que depende de engano e engenharia social, e não de tentativa e erro de senha.
- Achar que todo ataque de força bruta é feito manualmente, quando a cartilha do CERT.br destaca o uso de ferramentas automatizadas.
- Misturar ataque de dicionário com força bruta simples, ignorando que o primeiro usa listas de palavras prontas.
- Esquecer que trocar a senha depois do ataque pode não ser suficiente se o invasor já tiver acessado e-mails ou dados sensíveis.
- Não associar o credential stuffing ao hábito de repetir a mesma senha em vários serviços diferentes.
- Achar que apenas senhas curtas são vulneráveis, esquecendo que senhas longas, mas previsíveis, também caem em ataques de dicionário.
- Confundir força bruta reversa com força bruta simples, sem notar que a reversa parte de uma senha já conhecida e testa vários usuários diferentes.
- Achar que o CERT.br é uma empresa privada de antivírus, quando na verdade é o centro de resposta a incidentes mantido pelo NIC.br no Brasil.
Resumo de força bruta para revisão:
- Ataque de força bruta é a tentativa de adivinhar usuário e senha por tentativa e erro, geralmente com ferramentas automatizadas.
- Força bruta simples testa todas as combinações de caracteres possíveis, sem estratégia.
- Ataque de dicionário testa palavras e frases comuns, já catalogadas em listas prontas.
- Credential stuffing reaproveita login e senha vazados em outro serviço.
- As defesas mais cobradas são bloqueio de tentativas, senha forte e exclusiva, autenticação de dois fatores e criptografia.
- A fonte oficial de referência no Brasil para esse tema é a Cartilha de Segurança para Internet do CERT.br.
Leia também sobre segurança da informação para concurso:
- Engenharia social e phishing para concurso
- Tipos de malware para concurso
- Firewall para concurso
- Criptografia simétrica e assimétrica
- Autenticação de dois fatores para concurso
- Lei Carolina Dieckmann e crimes informáticos
- Deep web e dark web para concurso
- Tipos de backup para concurso
- LGPD para concurso
- Protocolo SSH para concurso
- Banco de dados para concurso
- DNS para concurso
- Máquina virtual para concurso
- Governança de TI: ITIL e COBIT
Perguntas frequentes:
O que é um ataque de força bruta, em uma frase?
É a tentativa de descobrir um usuário e uma senha por tentativa e erro, geralmente usando ferramentas automatizadas que testam muitas combinações em pouco tempo.
Qual a diferença entre força bruta simples e ataque de dicionário?
A força bruta simples testa todas as combinações de caracteres possíveis, sem estratégia. O ataque de dicionário testa palavras e frases comuns, já catalogadas em listas prontas, o que o torna mais rápido, mas limitado.
Senha longa protege contra qualquer ataque de força bruta?
Protege bem contra a força bruta simples, porque aumenta exponencialmente o número de combinações possíveis, mas uma senha longa e previsível ainda pode cair em um ataque de dicionário.
O que é credential stuffing?
É o reaproveitamento de um login e senha já vazados em um serviço para tentar o acesso em outros serviços, aproveitando o hábito de repetir a mesma senha em vários cadastros.
Esse tema cai em qual tipo de concurso?
Aparece em provas de informática básica de qualquer nível e, com mais profundidade sobre defesas e arquitetura, em cargos de TI, analista de sistemas e segurança da informação.
Pronto para fechar as lacunas de segurança da informação?
Quem entende a diferença entre força bruta, dicionário e credential stuffing já sai na frente nas questões de segurança da informação, e o próximo passo é revisar toda a disciplina com questões comentadas no seu ritmo. Conheça os cursos do Portal Concursos em cursosdoportal.com.br/cursos e avance na preparação para a sua banca.
Downloads
Oferta Comercial
Todos os cursos e o banco de questões do Portal por R$ 797,00 ou 12x de R$ 74,39
Acesso a todos os cursos da plataforma, banco de questões com provas reais das bancas e simulados ilimitados com desempenho detalhado. Acesso por 12 meses.
Ver planos da assinaturaTotal parcelado: R$ 892,64. Pix, boleto ou cartão em até 12x. Garantia de 7 dias com reembolso integral. Nota 9,3 e selo RA1000 no Reclame Aqui (julho de 2026).


