Questão
ID 2973681Disciplina: Tecnologia da Informação
Assunto: Cross-Site Scripting (XSS)
Ano: 2026 Banca: IFSP - Instituto Federal de Educação, Ciência e Tecnologia de São Paulo Órgão: Instituto Federal de Educação, Ciência e Tecnologia de São Paulo
Durante um hackathon de segurança, uma das equipes construiu rapidamente uma funcionalidade de comentários para um sistema de compras.
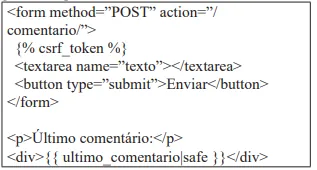
Para permitir o uso de formatação HTML nos comentários, o desenvolvedor implementou o seguinte template:
Após algum tempo, um usuário publicou o seguinte texto no conteúdo do comentário:
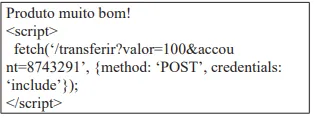
Outros usuários que acessaram a página tiveram transferências não autorizadas de suas contas.
Com base nesse cenário, qual opção explica a falha explorada, indicando o tipo de ataque e como corrigi-la sem perder a possibilidade de exibir algum HTML formatado nos comentários?