Questão
ID 2803500Disciplina: Tecnologia da Informação
Assunto: Injeção SQL (SQL Injection)
Ano: 2026 Banca: FUNDATEC - Fundação Universidade Empresa de Tecnologia e Ciências Órgão: Instituto Federal Catarinense
Em sistemas web, a integração entre PHP e MySQL utilizando a extensão mysqli permite executar consultas parametrizadas para prevenir ataques de injeção de SQL. Analise o seguinte trecho de código PHP:
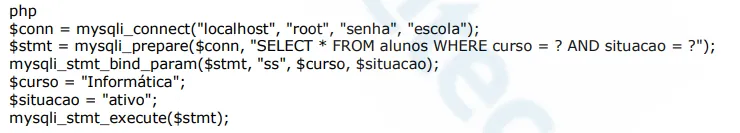
Sobre o assunto, analise as assertivas a seguir:
I. A função mysqli_prepare pré-compila a instrução SQL no servidor antes da vinculação dos parâmetros, separando estrutura e dados e impedindo que valores maliciosos alterem a instrução.
II. O segundo argumento "ss" da função mysqli_stmt_bind_param indica que ambos os parâmetros são do tipo string, sendo necessário utilizar "ii" caso os parâmetros fossem do tipo inteiro.
III. As variáveis \$curso e \$situacao devem ser obrigatoriamente inicializadas antes da chamada de mysqli_stmt_bind_param para que a vinculação ocorra corretamente.
IV. A consulta parametrizada utilizada no código é funcionalmente equivalente a concatenar diretamente os valores das variáveis na string SQL, diferenciando-se apenas pela sintaxe utilizada.
Quais estão corretas?