Questão
ID 2515639Disciplina: Tecnologia da Informação
Assunto: Injeção SQL (SQL Injection)
Ano: 2025 Banca: Legalle Concursos Órgão: Serviço Autônomo de Água e Esgoto de Caxias do Sul - Samae Caxias do Sul
A respeito do ataque SQL Injection, considere o cenário fictício a seguir:
Um site permite que os usuários façam login fornecendo nome de usuário e senha. No entanto, o sistema não valida adequadamente as entradas do usuário antes de enviar uma consulta ao banco de dados.
Um invasor, em vez de fornecer um nome de usuário comum, insere o seguinte código no campo de login:
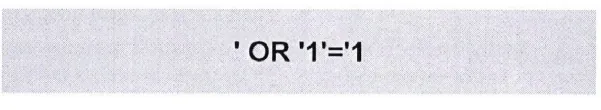
Com esse comando, o invasor manipula a consulta SQL, conseguindo acessar o sistema sem fornecer credenciais válidas.
Com base neste cenário, é CORRETO afirmar: